SpyCloud
概要
SpyCloudは、マルウェア感染、フィッシング、コンボリスト、データ侵害から再取得したダークネット上のIDデータを基盤とするID脅威保護プラットフォームです。従業員、委託先、顧客、非人間アカウントに関係する認証情報、セッションCookie、トークン、個人情報などの流出を可視化し、IDLinkによる相関分析やAI Insightsによる調査支援を提供します。既存のIdP、EDR、SIEM、SOARと連携し、パスワードリセット、セッション無効化、トークン失効などの対応をワークフローへ組み込めます。従業員と端末の保護、サプライチェーンリスクの把握、消費者アカウントの乗っ取り対策、不正・ランサムウェア・インサイダーリスクの調査まで、単一コンソールやAPIから利用できます。
関連製品・構成
- SpyCloud
- 犯罪地下市場から再取得したIDデータを基盤に、ID脅威の可視化、修復、調査を行う統合プラットフォームです。
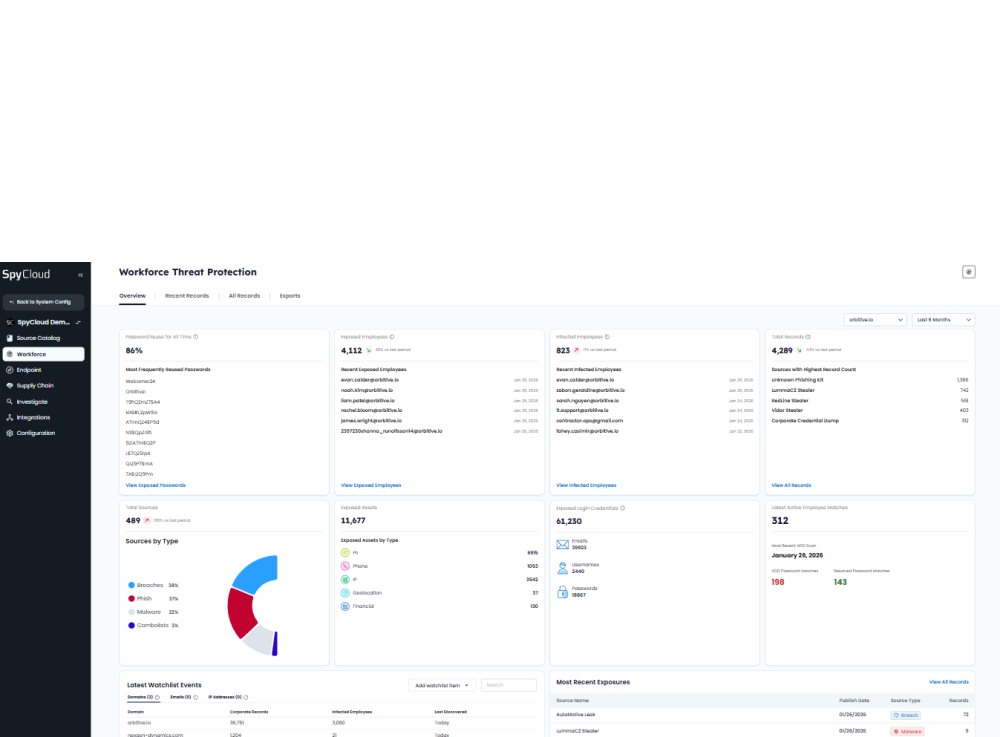
- Workforce Threat Protection
- 従業員の認証情報がマルウェア、フィッシング、データ侵害によって露出したことを検知し、攻撃者による悪用前の対応を支援します。
- Endpoint Threat Protection
- インフォスティーラーマルウェアによって端末から盗まれた認証情報、セッションCookie、個人情報、アプリケーションアクセス情報を特定し、感染後対応を支援する製品です。
- Supply Chain Threat Protection
- 取引先、委託先、パートナーにひも付く侵害済みIDを監視し、組織のドメイン外にあるサードパーティーのアクセスリスクを可視化します。
- Consumer Threat Protection
- 消費者の認証情報、セッションCookie、個人情報の露出を検知し、認証強化やセッション無効化によってアカウント乗っ取りと不正を防ぐ製品です。
- Session Identity Protection
- 組織のアプリケーションドメインに関係する盗難セッションCookieを検知し、MFA後の認証済みセッションを狙う攻撃への対応を支援します。
- Financial Threat Protection
- 犯罪ソースから再取得した決済カード、ギフトカード、ロイヤルティカードの露出を把握し、不正利用前の対応を支援します。
- Cybercrime Investigations
- 再取得した犯罪関連IDデータ、IDLink、AI Insights、Research Agentを組み合わせ、単一の手掛かりから関係者、別名、端末、インフラのつながりを調査する製品です。
- Cybercrime Investigations Module
- AIを利用するコンソール上で、ID相関、自然言語調査、ログ分析、リンク分析、レポート作成を行う調査モジュールです。
- Cybercrime Investigations API
- 再取得した侵害、マルウェア、フィッシングデータとID相関情報を既存ツールや独自ワークフローへ組み込むAPIです。
- Identity Guardians
- Active Directory、Okta Workforce、Entra IDにひも付くID露出を検知し、認証基盤上での対応を支援します。
主な機能
- SpyCloud
- マルウェア、フィッシング、コンボリスト、侵害情報から再取得したIDデータを利用 従業員、委託先、顧客、非人間アカウントのダークネット露出を可視化 単一のSpyCloudコンソールを提供 認証情報、セッションCookie、トークン、金融情報、個人情報を分析 IdP、EDR、SIEM、SOARとの連携およびAPIを提供 セッション終了、認証情報リセット、トークン失効の自動化に対応 IDLinkによるID相関 AI Insightsによるパターン分析と調査支援
- Workforce Threat Protection
- 侵害、マルウェアログ、フィッシングデータにまたがる従業員認証情報の露出検知 Active Directory、Okta、Entra IDを通じた修復ワークフロー 既知の侵害ポイントに基づく従業員IDの保護
- Endpoint Threat Protection
- 管理端末と非管理端末の感染を検出 BYOD端末やリモート委託先端末に対応 盗まれた認証情報、セッショントークン、アプリケーションアクセス情報を可視化 マルウェアファミリー、感染経路、対象URL、Cookie数、個人情報を含む端末単位の情報を提供 EDR、SIEM、SOARと連携 パスワードリセット、セッション無効化、アクセスレビューを自動化
- Supply Chain Threat Protection
- 取引先およびサードパーティーの露出を継続的に可視化 組織外ドメインに監視範囲を拡張 取引先にひも付く侵害済みIDを検出
- Consumer Threat Protection
- ユーザー名またはメールアドレスに基づく完全一致のID露出確認 パスワードの過去の露出確認 マルウェア、フィッシング、コンボリスト、侵害データを利用 トークン失効とステップアップ認証の実行を支援 アカウント作成、ログイン、定期的な顧客データベース検査へAPIを組み込み可能 Consumer IDLinkによる追加のID露出シグナルの相関
- Session Identity Protection
- 侵害されたセッションCookieの継続的な情報提供 アプリケーションドメインにひも付く盗難Cookieの検知 アクティブセッションの無効化を支援
- Financial Threat Protection
- 侵害されたクレジットカード、ギフトカード、ロイヤルティカードの特定 関連するメールアドレス、電話番号、銀行ルーティング番号などの情報を分析 カード発行会社、決済事業者、小売事業者による対応を支援
- Cybercrime Investigations
- メールアドレス、ユーザー名、電話番号、ドメイン、IPから調査を開始 侵害、マルウェア、フィッシングの露出を相関 IDLinkによるアカウント、端末、別名、ペルソナの関連付け Research Agentによる自然言語の調査計画とピボット AI Insightsによるパターン検知と帰属シグナルの抽出 インフォスティーラーログ分析 インタラクティブなリンク分析 根拠付きレポートと生ログのエクスポート
- Cybercrime Investigations Module
- Research Agentによる自然言語調査 IDLinkによる自動ID相関 インフォスティーラーの完全なログアクセス AI支援のログ分析 視覚的なリンク分析 AI Insightsによるパターン検知 経営層向けレポートと生ログの出力
- Cybercrime Investigations API
- 複数の識別子から侵害、マルウェア、フィッシングデータを検索 IDLinkによる構造化IDグラフの取得 Cookie、自動入力情報、閲覧履歴、ファイルを含む解析済みインフォスティーラーログの取得 社内およびサードパーティー情報との組み合わせ 既存ツール内での情報付加と分析の自動化
- Identity Guardians
- Active DirectoryアカウントのID露出検知 Entra IDのIDおよびセッション脅威の検知 OktaへのShared Signals Frameworkシグナル送信 対象アカウントのリスク引き上げと修復処理の起動
- SpyCloud Investigations MCP
- 対応するAIアシスタントから、侵害記録、インフォスティーラーログ、ID接続情報、ドメイン露出統計を自然言語で検索する連携機能です。 自然言語による複数ステップの検索 10種類以上のツールを通じた複数データセットへのアクセス IDLinkによるID相関 既存のSpyCloud権限によるアクセス制御 MCP対応セキュリティツールとの複数ソース調査
- AI Insights
- 再取得したIDデータに調査手法を適用し、関連情報の相関、パターン検知、リスクの優先付け、根拠付き分析を行うAI機能です。 犯罪地下市場、マルウェアログ、フィッシング、コンボリスト、侵害情報を分析 断片化したIDシグナルを時間軸と文脈で相関 帰属シグナルと疑わしい関係を検知 分析結果を具体的なソース記録まで追跡可能 既存のIdP、SIEM、SOAR、EDR上で保護ワークフローを起動 構造化された調査結果とレポートを生成
- Research Agent
- 質問、仮説、対象者名、複数の資産を自然言語で受け取り、調査計画、検索手順、根拠付きの調査結果を生成する機能です。 自然言語による調査依頼 調査目的に応じたピボットの選択と実行順序の決定 各結果を具体的な再取得記録へ関連付け 各操作でIDLinkのID相関を実行 AI Insightsと組み合わせた調査結果の生成
- IDLink
- 過去と現在のID資産を相関し、個人用・業務用アカウント、端末、別名、ペルソナを結び付けるID解決技術です。 侵害、マルウェア、フィッシングにまたがるID相関 個人用データと業務用データの関連付け 構造化されたIDグラフの生成 単一要素の検索では見えない関係の抽出
- Consumer IDLink
- 消費者に関係する複数のID資産を相関し、単純な認証情報チェックでは得られない露出シグナルを提供します。 複数のID資産の相関 合成IDパターンと広範な露出履歴の確認
- User Exposure API
- 消費者のメールアドレスまたはユーザー名を露出記録と照合し、ログイン時などにリスクシグナルを返すAPIです。 マルウェア、フィッシング、コンボリスト、侵害データとの完全一致確認 高リスク利用者に対するステップアップ認証の起動
- Password Exposure API
- パスワードが過去に露出したかを確認し、犯罪者が保有する危険なパスワードの設定を防ぐAPIです。 k-anonymityを利用したパスワードハッシュの照合 平文パスワードをSpyCloudへ送信せずに確認 アカウント作成とパスワードリセットへ組み込み可能
- Integrations & Automation
- SpyCloudのID露出情報と修復処理を既存のセキュリティおよびID管理ツールへ組み込む連携・自動化機能です。 IdP連携 EDR連携 SIEM連携 SOAR連携 TIP連携 既製API連携とコネクター パスワードリセット、セッション終了、トークン失効などの自動処理
データ基盤
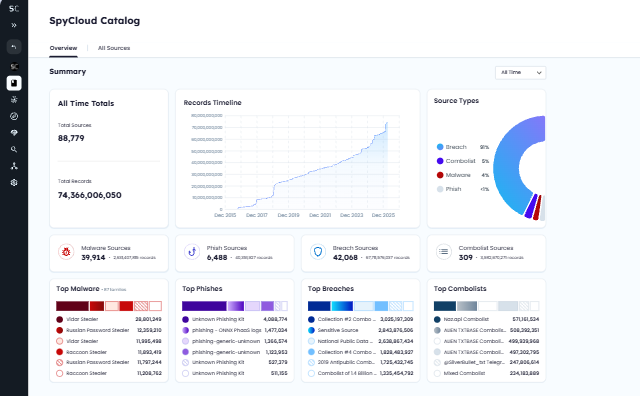
- 犯罪コミュニティから再取得し、検証、強化、相関したIDデータをSpyCloudの検知、修復、調査機能へ供給するデータ基盤です。 侵害ソースのデータ インフォスティーラーを中心とするマルウェア感染データ フィッシングキットから得たCookie、トークン、認証情報、カード情報、IP、端末情報 従来型およびULPコンボリスト セッションCookie、平文認証情報、端末フィンガープリント、個人情報、金融情報、APIキー、Webhookを収録 盗難ID資産を個人のデジタルペルソナ単位で相関 ネイティブ連携およびコネクターから利用可能
無料診断・関連ツール
- Check Your Exposure
- 業務用メールアドレスのドメインを再取得済みダークネットデータと照合し、組織に関係するID露出の概要を返す無料診断です。 業務用メールアドレスを利用 組織のドメイン単位で結果を集計 露出済み認証情報を表示 マルウェア感染ユーザーおよび端末を表示 盗難セッションCookieを表示 露出時期を表示 ソフトウェア、エージェント、連携の導入が不要
関連サービス
- SpyCloud Connect
- 定型的なID脅威対応を、ホスト型の自動化とカスタマイズされたワークフローで支援するサービスです。 ホスト型自動化 カスタマイズされたID脅威対応ワークフロー
競合との差別化
- 公開情報の監視だけでなく、マルウェアログ、フィッシング、コンボリスト、侵害、閉鎖的な犯罪ソースから再取得したID資産をデータ基盤として利用します。
- 認証情報だけでなく、セッションCookie、トークン、端末フィンガープリント、個人情報、金融情報、APIキー、Webhookを扱います。
- IDLinkが侵害、マルウェア、フィッシングに分散した個人用・業務用ID資産を相関します。
- 露出情報の通知に加え、セッション終了、認証情報リセット、トークン失効をIdP、EDR、SIEM、SOARのワークフローへ組み込めます。
- Cybercrime Investigationsは、SaaSコンソール、API、AIアシスタント向けMCPという三つの利用形態を備えます。
- Endpoint Threat Protectionは認証情報の一致だけでなく、感染端末から盗まれたCookie、個人情報、アプリケーション、マルウェアファミリー、感染経路まで端末単位で提示します。
- Consumer Threat Protectionは、アカウント作成時のパスワード検査、ログイン時のユーザー露出確認、定期的な顧客データベース検査にAPIを配置できます。
導入メリット
- SpyCloud
- 攻撃者に悪用される前のID露出を把握できる 検知から修復までの手作業をワークフロー化できる 従業員、顧客、取引先をまたぐIDリスクを一つの基盤で扱える 既存のセキュリティおよびID管理環境へ組み込める
- Workforce Threat Protection
- 侵害された従業員認証情報を早期に特定できる 標準的な認証情報管理と修復を自動化できる
- Endpoint Threat Protection
- パスワードリセットだけでは残るセッションや端末単位の侵害範囲を把握できる EDR管理外の端末に由来する企業アカウントの露出も確認できる 感染後の対応範囲と優先度を判断しやすくなる
- Supply Chain Threat Protection
- 自社の端末管理では把握できない取引先側のIDリスクを確認できる 信頼関係を利用した侵入経路を悪用前に特定できる
- Consumer Threat Protection
- 不正購入、ポイント窃取、個人情報窃取、正規利用者のロックアウトを防止できる 高リスク利用者に限定して追加認証を適用できる 不要な利用者負担を抑えながらセッションや認証情報を修復できる
- Session Identity Protection
- パスワード変更やMFAだけでは防げない認証後の攻撃経路へ対応できる
- Financial Threat Protection
- カードが不正利用される前にブロックや利用者通知を実施できる 決済カード不正とロイヤルティ不正を同じ情報基盤で扱える
- Cybercrime Investigations
- 断片化したID情報をつなぎ、隠れた関係を把握できる 分析経験の異なる担当者が根拠に基づく調査結果を作成できる 既存ツールやAI環境へ調査データを組み込める
- Cybercrime Investigations Module
- 検索結果だけでなく、根拠に基づく調査結果とレポートを作成できる
- Cybercrime Investigations API
- 既存の調査基盤へSpyCloudのIDデータを直接組み込める
- Identity Guardians
- 侵害済みIDへの対応を既存のIDプロバイダーに組み込める
主な用途
- SpyCloud
- アカウント乗っ取り防止 ダークウェブ監視 フィッシング露出の修復 感染後の修復 ランサムウェア防止 セッションハイジャック防止 インサイダー脅威の特定 取引先リスクの検出
- Workforce Threat Protection
- 従業員アカウントの不正アクセス防止 侵害済み認証情報の継続監視 フィッシングおよびマルウェア由来のID露出対応
- Endpoint Threat Protection
- インフォスティーラー感染後の調査 盗難セッションの失効 感染端末に保存されていた認証情報の修復 ランサムウェアにつながる初期アクセス経路の遮断 BYODおよび委託先端末の露出確認
- Supply Chain Threat Protection
- ベンダーリスク検出 サプライチェーン露出分析 委託先およびパートナーの認証情報監視
- Consumer Threat Protection
- 消費者アカウント乗っ取り防止 アカウント作成時の危険なパスワードの排除 ログイン時の高リスクユーザー検知 盗難セッションの無効化 定期的な顧客アカウント露出検査 合成ID不正の調査
- Session Identity Protection
- セッションハイジャック防止 MFAを迂回する盗難Cookieへの対応 消費者アカウント乗っ取り防止
- Financial Threat Protection
- 決済カード不正の防止 ギフトカード不正の防止 ポイントおよびロイヤルティアカウントの保護
- Cybercrime Investigations
- 脅威アクターの特定 感染ホストの特定 金融犯罪分析 サプライチェーン露出分析 インサイダーリスク分析 ID露出分析 合成ID分析 雇用不正調査
- Cybercrime Investigations Module
- コンソール中心のサイバー犯罪調査 複数のID資産を用いた関係分析 調査報告書の作成
- Cybercrime Investigations API
- 独自調査ツールの構築 脅威情報の自動エンリッチメント 端末単位の侵害調査
- Identity Guardians
- 侵害済み認証情報の自動監視 Active Directory、Entra ID、Okta上の不正アクセス防止
FAQ
- SpyCloudはどのようなデータを扱いますか?
- マルウェアログ、フィッシング、コンボリスト、データ侵害、犯罪地下市場から再取得した認証情報、セッションCookie、トークン、個人情報、金融情報、端末情報、APIキーなどを扱います。
- SpyCloudは露出を検知した後に何を実行できますか?
- 既存のEDR、IdP、SIEM、SOARへ処理を連携し、セッション終了、認証情報リセット、トークン失効などの修復を自動化できます。
- 管理されていない端末やBYODの感染も把握できますか?
- Endpoint Threat Protectionは端末エージェントやEDRテレメトリーではなく、犯罪コミュニティから再取得したインフォスティーラーログを利用するため、BYODや委託先端末を含む非管理端末の露出も検知できます。
- パスワードリセットだけで感染後対応は完了しますか?
- パスワードリセットだけでは、同じ感染で盗まれたセッションCookie、端末フィンガープリント、個人情報、他のアプリケーション認証情報が残ります。Endpoint Threat Protectionは端末から盗まれた情報の範囲を提示し、セッション失効を含む対応を支援します。
- Consumer Threat Protectionはどのタイミングで利用できますか?
- アカウント作成とパスワードリセット時のパスワード確認、ログイン時のユーザー露出確認、顧客データベースの定期的な一括検査に利用できます。
- Cybercrime Investigationsはどのような方法で利用できますか?
- AI対応のSaaSコンソール、Cybercrime Investigations API、対応AIアシスタントへ接続するSpyCloud Investigations MCPから利用できます。
- AI Insightsの分析結果は検証できますか?
- AI Insightsの各分析結果は、SpyCloudが再取得した具体的なソース記録まで追跡でき、担当者が根拠を検証できます。
- SpyCloudは顧客データをAIモデルの学習に使用しますか?
- 顧客データはAIモデルの学習には使用されません。APIやコンソールへ送信されたメールアドレス、ドメイン監視リスト、検索条件は、再取得済みデータとの照合と結果返却にのみ使用されます。
メーカー情報
メーカー: SpyCloud
メーカーの製品サイト
https://spycloud.com/
*ご興味がございましたらお気軽にお問い合わせください。