Maltiverseロゴ
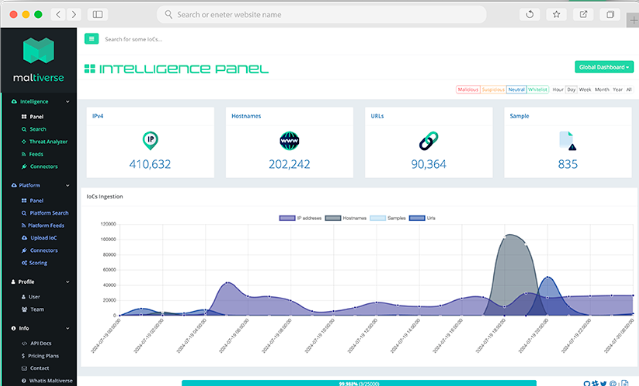
Maltiverseスクリーンショット
目次
Maltiverse by Lumu Threat Intelligence Platform – 脅威インテリジェンス導入をシンプルに
Maltiverse by Lumuは、質の高い脅威インテリジェンスをシンプルかつ迅速、効果的に導入できるよう支援するクラウド型の脅威インテリジェンス・プラットフォームです。悪意のあるドメインやIPアドレス、URL、マルウェアのファイルハッシュなど、サイバー攻撃に関わる各種指標(IoC: Indicator of Compromise)を収集・分析するオープンなIoC検索エンジン兼アグリゲーターとして機能します。数百に及ぶ公開・非公開・コミュニティ系の脅威インテリジェンスソースを集約し、スコアリング、相互参照、エンリッチメントを通じて、アクション可能な脅威データをセキュリティチームへ一元的に提供します。
要するに、Maltiverseは複数のフィードや自社独自の脅威データベースを個別に維持する負担を減らしながら、検知力を高め、インシデント対応を円滑化する包括的な脅威インテリジェンスソリューションです。REST APIやTAXII、カスタムフィード、そして180以上の事前構築済み連携を通じて、既存のファイアウォール、SIEM、SOAR、EDR、TIPなどに脅威データを取り込みやすくし、既存のセキュリティ投資を強化します。
Maltiverseの価値提案は明快です。企業のセキュリティ担当者が必要とする「プロ仕様の脅威インテリジェンスをシンプルに」活用できるようにすることです。脅威インテリジェンス・フィードを多数手動で統合したり、常に変化し続ける脅威の動向を把握しきれない小規模~中規模のSecOpsチームやMSSPにとって、Maltiverseは収集・フィルタリング・配信を自動化し、自社SOC(Security Operations Center)の延長として機能します。マルウェアキャンペーンからフィッシングドメインに至るまで、最新の悪意ある活動を把握しやすくなり、新たなインフラ導入や専属人材を大きく増やさずに、セキュリティ態勢を強化できます。
さらに、Lumuの可視化・検知アプローチと組み合わせることで、Maltiverseの脅威インテリジェンスをネットワーク境界での防御だけでなく、環境全体の可視化や調査の高度化にも役立てやすくなります。単体の脅威インテリジェンス基盤としてはもちろん、より広い防御アーキテクチャの一部として活用しやすい点も特長です。
Lumu Threat Observatoryでは、業界や地域に関連する活動中の脅威をダッシュボードで確認できます。実際の通信データによる脅威指標の裏付け、攻撃者・マルウェアファミリー・悪用されている脆弱性の可視化、カスタマイズした脅威フィード、YARA・Sigmaルールを通じて、自社に関連する脅威の把握とセキュリティ運用への活用を支援します。
また、Maltiverseは脅威インテリジェンス導入時によくある課題の解決を目的として設計されています。多くの組織が以下のような問題に直面します:
- 分析担当者の疲弊(データ量の多さ): 脅威データは指数関数的に増大し、手動で多数のソースを管理するとアナリストが過剰な負荷を受けます。Maltiverseはフィードを集約・重複排除し、不要なノイズを削減します。
- 脅威情報の反映が遅れる(新たな攻撃への対応遅延): 手作業や厳しい変更管理フローに依存すると、脅威指標の更新が遅れ、初動対応が後手に回ります。Maltiverseは脅威フィードを継続的に更新し、新規の脅威指標を防御側へ迅速に共有します。
- 誤検知(フォールスポジティブ)とノイズ: 信頼性の低いフィードを統合すると、無害なアクティビティが誤ってアラートとして検知され、アナリストの時間を浪費します。Maltiverseは複数の検証手法やホワイトリスト化により誤検知を最小化し、アナリストの作業効率を高めます。
- 陳腐化したIoC(有効期限切れの指標): IPやドメインは永遠に悪意を持つわけではなく、再利用されたりクリーンになったりします。有効期限を加味しないと、不必要なブロックやアラートが発生し続けます。MaltiverseはIoCの鮮度を考慮した継続的なスコアリングにより、古くなった指標の扱いを適切に調整します。
- 自社に関連する脅威の判断が難しい: 一般的な脅威情報だけでは、自社の業界や地域で活動している脅威を把握しにくい場合があります。Threat Observatoryは業界・地域の文脈を提供し、調査や脆弱性対応の優先順位の検討を支援します。
製品概要
Maltiverseとは
Maltiverse by Lumuは、自動化された脅威インテリジェンス・プラットフォームとして設計されており、大量の脅威データを信頼性の高い形でセキュリティ運用に直接取り込むことを可能にします。多数の脅威フィードを別々に購読したり、複数のデータベースを手動で参照したりする必要を減らし、脅威情報の取得から配信までをシンプルにします。
本質的に、Maltiverseは脅威インテリジェンスのブローカーとして機能します。オープンソース、コミュニティ、商用、研究チーム、パートナー情報源、過去の悪性活動の履歴など、数百に及ぶソースを1つのプラットフォームに集約し、ドメイン、URL、IPアドレス、ファイルハッシュなどの各種IoCを収集・分析します。Maltiverse独自のIoCスコアリングアルゴリズムを用いて、報告ソースの評価、脅威タイプ、検出頻度、経過時間などのさまざまな要素を総合的に考慮し、各インジケーターを「Malicious」「Suspicious」「Neutral」「Whitelisted」の4段階で分類します。さらに、関連ドメイン、ASN、WHOIS、地理情報、MITRE ATT&CKなどの文脈情報を付与できるため、単なるブラックリストではなく、調査と判断に使えるインテリジェンスとして活用できます。
Maltiverseの仕組み
Maltiverseのワークフローは大きく次の3段階に分けられます: Aggregate(収集)→ Classify(分類)→ Deliver(配信)。
- Aggregate(収集): 公開ブラックリスト、マルウェアトラッカー、スパムトラップ、研究チーム、パートナーフィード、履歴データなど、数百に及ぶソースから継続的に脅威インテリジェンスを取り込みます。各ソースを個別に追う代わりに、Maltiverseが一元的にデータを正規化・相互参照・重複排除し、網羅性の高い脅威データベースを形成します。
- Classify(分類): 取り込んだデータに対して、MaltiverseがIoCスコアリングアルゴリズムを実行し、「Malicious」「Suspicious」「Neutral」「Whitelisted」のいずれかに分類します。加えて、各IoCには活動タイプ、関連ドメイン、ASN、地理情報、脅威ファミリー、MITRE ATT&CKなどの文脈情報を付与でき、インシデントトリアージや優先順位付けを支援します。
- Deliver(配信): 精査・分類されたインテリジェンスを、動的フィード、REST API、TAXII、カスタムフィード、そして180以上の事前構築済み連携を通じて利用できます。SIEM、SOAR、EDR、TIP、ファイアウォールなどに組み込み、優先度の高い脅威データを既存運用へスムーズに取り込めます。
主な特徴と機能
- クラウド型マネージドサービスによるインフラ不要運用
- 数百に及ぶ脅威インテリジェンス・ソースを一元集約
- IoCスコアリングと4段階分類(Malicious / Suspicious / Neutral / Whitelisted)
- ホワイトリスト化+相互参照による誤検知の低減
- 自動エイジングを考慮したIoC鮮度管理
- REST API/TAXII対応の動的フィード配信
- 180以上の事前構築済み連携による既存ツールとの統合
- カスタムフィード作成による環境別の配信最適化
- プライベートIoCアップロードによる独自インテリジェンスの活用(Platform)
- MITRE ATT&CK、WHOIS、Geolocation などのエンリッチメントモジュール(Platform)
- 高度なクエリ検索(Lucene Query Syntax)とAIによるクエリ生成
- Threat Analyzerを活用した脅威調査
- Threat Observatoryによる業界・地域別の活動中の脅威の可視化
- Lumuの実際の通信データで裏付けられた脅威指標の優先表示
- Live Radarによる攻撃者・マルウェアファミリー・悪用されているCVEの確認
- 活動中の脅威をまとめたカスタムフィードの作成と、Lumu経由でのファイアウォール/SIEM/EDRへの展開
- 日々更新されるYARA・Sigmaルールによる検知とSOC運用の支援
Threat Observatoryによる業界・地域別の脅威可視化
Lumu Threat Observatoryは、特定の業界や地域に影響を与えている活動中の脅威を確認できるダッシュボードです。自社の業界や地域に合わせたリアルタイムの脅威インテリジェンスを提供し、大量の脅威情報から関連性の高い情報を把握するための判断材料を得られます。
- 通信データによる裏付け: 脅威指標がLumuのネットワークで観測される実際の通信にも現れている場合、その指標は通信データによって裏付けられ、優先的に扱われます。
- 業界・地域に応じた情報: 自社の業界や地域に関連する脅威情報を確認し、調査対象や対応の優先順位の検討に活用できます。
- Live Radar: 自社と同じ業界や地域の組織を標的としている攻撃者、マルウェアファミリー、攻撃に悪用されている脆弱性(CVE)を確認できます。
- カスタマイズした脅威フィード: 活動中の脅威を対象を絞ったフィードにまとめ、Lumuを通じてファイアウォール、SIEM、EDRへ展開できます。
- YARA・Sigmaルール: 日々更新されるルールを提供し、特定のマルウェアの検知やSOCのセキュリティ基盤への脅威情報の組み込みを支援します。
IoCの見かた(アクティビティ別分類)
Maltiverseは、検知したIoCに対して「活動タイプ」の文脈を付与します。例として Bot、Abuse、Phishing、Attacker、Bruteforce、Spam、SSH、Mail、Anonymization などがあり、同じ“悪性”でも 何が起きているのか を一目で把握できます。さらに、MITRE ATT&CKなどの補足情報と組み合わせることで、アラートの背景理解やインシデントトリアージをより効率化できます。
- 優先順位付け: 攻撃ライフサイクル上の位置付けを踏まえて対応順を決定。
- ノイズ抑制: 活動タイプや文脈情報を基に誤同定を減らし、SOCの負荷を低減。
- アクション連携: 活動タイプ別にブロック/監視/隔離などの自動処理を設計。
- トリアージ高速化: 関連するTTPや脅威コンテキストを参照し、初動判断を効率化。
地理情報による優先順位付け
国・地域・ASNなどの地理/ネットワーク属性をIoCに紐付け、悪性インフラの集中や傾向を可視化します。自組織に関わりの深い地域やネットブロックにフォーカスすることで、監視や封じ込めの優先順位付け、ポリシー最適化(ジオブロック、フィルタリングルールの見直し)を支援します。
- 地域集中の把握: 国/地域単位で偏りやホットスポットを特定。
- 制御の最適化: ファイアウォールやプロキシのジオポリシーをデータドリブンに調整。
- ハンティング支援: 特定ASN/ネットブロックを軸に脅威探索を効率化。
Threat Observatoryでは、こうしたIoCの地理/ネットワーク属性に加え、特定の業界や地域で活動している脅威を確認できます。攻撃インフラの所在と、脅威の影響を受ける業界・地域の文脈をそれぞれ把握し、自社に関連する脅威の調査や対策の優先順位を検討できます。
Maltiverse導入のメリット
- 脅威検知と可視性の強化
- インシデント対応・トリアージの迅速化
- 誤検知とノイズの削減
- 最新攻撃への迅速な対応
- 既存セキュリティ製品との容易な統合
- プライベートIoCを含む独自インテリジェンスの活用
- プロアクティブな脅威ハンティングの強化
- コスト効率・運用負荷の削減
- 業界・地域に関連する脅威を踏まえた調査・脆弱性対応の優先順位付け
- 脅威フィードとYARA・Sigmaルールを通じた検知・対策への情報活用
Maltiverseの主なユースケース
- リアルタイムSOCアラートの精度向上
- インシデント対応・調査・トリアージの迅速化
- プライベートIoCの登録・管理・配信
- カスタムフィードを用いたプロアクティブ脅威ハンティング
- SIEM/SOAR/EDR/ファイアウォールへの自動連携
- Lumuと組み合わせたエンドツーエンド防御の強化
- Threat Observatoryによる業界・地域別の脅威動向の把握
- Live Radarで確認した悪用されているCVEを基にしたパッチ適用優先順位の検討
- YARA・Sigmaルールの活用によるSOCの検知運用の支援
よくある質問(FAQ)
- Q: Maltiverseとは具体的にどのようなサービスですか?
- A: 自動化された脅威インテリジェンス・プラットフォームで、大量のIoCを収集・精査・分類し、フィードやAPI、各種連携機能を通じて提供します。
- Q: どのような脅威情報を扱いますか?
- A: IPアドレス、ドメイン、URL、ファイルハッシュなどを網羅し、関連情報や文脈情報を含めて提供します。
- Q: データはどのように最新状態を保っていますか?
- A: 脅威フィードの継続的な更新とIoCの再評価により、鮮度の高いインテリジェンスを提供します。期限切れや鮮度の落ちたIoCの扱いも考慮されます。
- Q: 既存ツールとはどう統合できますか?
- A: REST API/TAXIIに加え、180以上の事前構築済み連携を通じて、主要なSIEM、SOAR、EDR、TIP、ファイアウォール製品と統合できます。Threat Observatoryでは、活動中の脅威をカスタムフィードにまとめ、Lumuを通じてファイアウォール、SIEM、EDRへ展開できます。
- Q: 小規模事業者や少人数のセキュリティチームでも利用できますか?
- A: はい。クラウド型で導入しやすく、運用負荷を抑えながら利用できるため、少人数体制でも導入しやすい設計です。
- Q: プライベートIoCは扱えますか?
- A: はい。Platformプランでは、独自に保有するIoCをアップロードし、プライベートなまま管理・分析・配信に活用できます。
- Q: MITRE ATT&CKのようなコンテキスト情報は利用できますか?
- A: はい。Platformプランでは、MITRE ATT&CK、WHOIS、Geolocation などのエンリッチメントモジュールにより、IoCへ追加の文脈情報を付与できます。
- Q: どのように検索・調査を行いますか?
- A: Search Engineで高度なクエリ検索が可能です。Lucene Query Syntaxを使った詳細検索に加え、AIによるクエリ生成も利用できます。
- Q: サポート・メンテナンスは?
- A: 継続的なソース追加、機能改善、ドキュメント更新が行われており、導入形態やプランに応じたサポートが提供されます。
- Q: IoCの「活動タイプ」とは何ですか?
- A: Bot、Abuse、Phishing、Attacker、Bruteforce、Spam、SSH、Mail、Anonymization などの区分でIoCに文脈を与え、優先順位付けや自動化に活用できます。
- Q: 地理情報はどのように活用できますか?
- A: 国・地域・ASNなどの属性を基に、集中度の高い領域の監視やジオブロック最適化、特定ネットブロックを軸にしたハンティングを行えます。Threat Observatoryでは、業界や地域に関連する活動中の脅威も確認できます。
- Q: Threat Observatoryでは何を確認できますか?
- A: 特定の業界や地域に影響を与えている活動中の脅威をダッシュボードで確認できます。Live Radarでは、自社と同じ業界や地域の組織を標的としている攻撃者、マルウェアファミリー、攻撃に悪用されている脆弱性(CVE)を把握できます。
- Q: 通信データによる脅威情報の裏付けとは何ですか?
- A: 脅威指標がLumuのネットワークで観測される実際の通信にも現れている場合、その指標は通信データで裏付けられ、優先的に扱われます。
- Q: YARA・Sigmaルールは利用できますか?
- A: Threat Observatoryは日々更新されるYARA・Sigmaルールを提供します。特定のマルウェアの検知や、SOCで使用するセキュリティ基盤への脅威情報の組み込みに活用できます。
メーカーの製品サイト
https://whatis.maltiverse.com/
【言語】英語