PortSwiggerロゴ
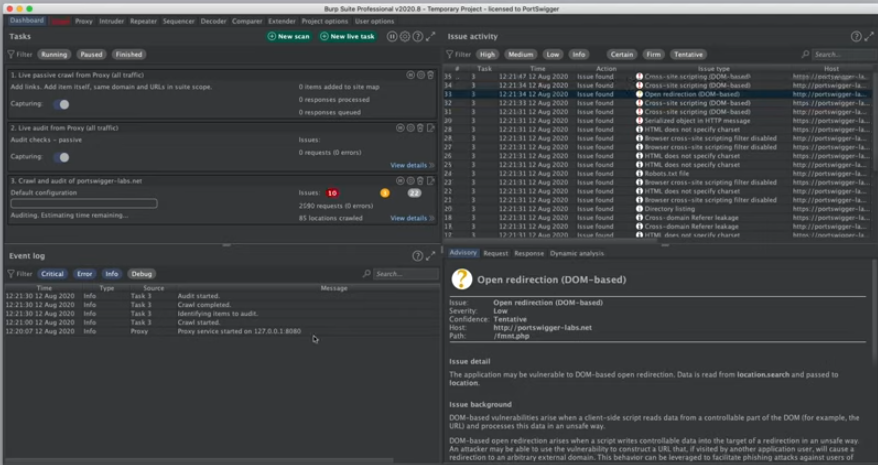
Burp Suiteのスクリーンショット01
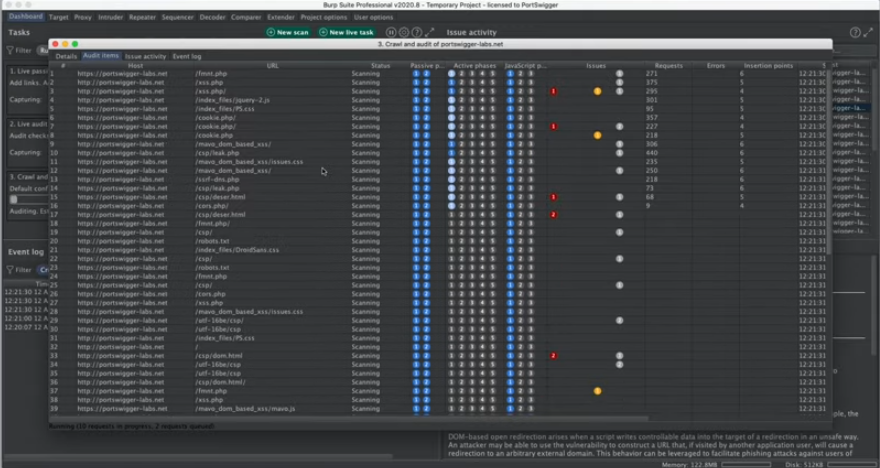
Burp Suiteのスクリーンショット02
サマリー
PortSwiggerのBurp Suiteは、手動ペンテストと自動DASTの両面で、WebアプリケーションおよびAPIのセキュリティテストを支えるプラットフォームです。中心となる製品は、手動診断を行うテスター向けのBurp Suite Professionalと、大規模な動的スキャンを提供するBurp Suite DAST(旧Burp Suite Enterprise Edition)です。両製品はBurp Scannerの検出エンジンを共有し、開発ライフサイクルにおける脆弱性の発見と修正を支援します。
Burp Suite Professionalは、Proxy、Repeater、Intruder、Scanner、DOM Invader、Collaboratorなどのツールに加え、BApp Storeの拡張機能とBChecks(カスタムスキャンチェック)を備えます。Chromiumベースのクロールと監査、認証が必要な領域のスキャン、APIスキャンに対応。さらに、クライアントサイドやHTTP/2に関する検証も支援します。Burp ATを活用すれば、担当者が実行方針を管理しながら、調査・検証のタスクをAIエージェントに引き継げます。
Burp Suite DASTは同じスキャナを用い、多数のWebサイトを対象としたスキャンを集約します。CI/CDとの連携、Jira/GitLab/Trelloとの連携、自動化用GraphQL APIを提供。クラウド、内部スキャナを併用する構成、自己ホスティング、ヘッドレスCIスキャンなど、環境に合わせた導入・運用形態を選択できます。
Burpの強みは、PortSwiggerのセキュリティ研究を反映した検査機能と拡張性です。Burp CollaboratorによるOAST(アウトオブバンドのセキュリティテスト)は、通常のリクエストとレスポンスだけでは確認しづらい脆弱性の検出を支援します。BApps、BChecks、Montoya APIにより、組織独自の検査手法や自動化処理も組み込めます。
期待できる成果
- DASTの集約・反復運用:Web資産を継続的に検査し、ダッシュボードとCIからのフィードバックを通じて修正と報告を支援。
- 手動テストの効率化:自動化と手動制御を組み合わせ、調査・再現・検証にかかる作業を効率化。
- 開発工程への組み込み:CI/CDと連携し、開発中の脆弱性発見と修正を支援。
製品選択の目安
- Burp Suite Professional:ペンテスター、レッドチーム、バグバウンティハンター、AppSecエンジニアなど、手動診断を重視する方。
- Burp Suite DAST:多数のWebアプリケーションを継続的に検査し、結果の集約、CI/CD連携、組織的な運用管理を必要とするチーム。
製品概要とバリュープロポジション
Burp Suiteは、手動テストツールと企業向けのDASTを通じて、WebアプリケーションとAPIのセキュリティ検証を支援します。Burp ScannerはProfessionalとDASTで共通の検出エンジンを採用しており、個別の詳細調査から組織全体の自動スキャンまで、共通の技術基盤で対応できます。
1つのプラットフォーム、2つの役割
- Burp Suite Professional:脆弱性の探索、再現・検証、レポート作成を行う手動診断向けツール。
- Burp Suite DAST:ダッシュボード、CI/CD連携、ワークフロー統合を備えた大規模自動スキャン向け製品。
主な特長
- 研究に基づく検査機能:HTTPリクエストスマグリング、HTTPデシンクなどの研究成果を検査に活用。
- 手動診断と自動スキャンの連携:自動検出した問題を、手動で詳しく調査・検証できる構成。
- 拡張性:BApp Store、BChecks、Montoya APIを通じて、組織の要件に合わせた検査や自動化に対応。
製品紹介
Burp Suite DAST — 大規模な自動Web脆弱性スキャン
製品概要
Burp Suite DAST(旧Burp Suite Enterprise Edition)は、Burp Scannerによる自動動的スキャンをWeb資産全体に展開する製品です。アプリケーションのコードに計測用の処理を組み込むことなく、外部から動作を検査し、開発・運用工程にセキュリティテストを統合できます。
選ばれる理由
- 大規模なスキャン運用:多数のターゲットへの定期スキャン、検出結果の優先度付け、レポート作成に対応。ユーザー数無制限のライセンスにより、AppSecと開発チームの協業を支援します。
- Web資産の一元管理:サイト/フォルダ単位のスケジュール設定とカスタムタグにより、事業部・重要度・リージョンなどに応じて資産を整理できます。
- DevSecOpsとの連携:CI/CD、Jira/GitLab/Trello、GraphQL APIを活用し、スキャンから課題管理までを既存のワークフローに組み込めます。
- WebアプリケーションとAPIへの対応:Chromiumベースのクロール、認証済み領域のスキャン、OpenAPI/SOAP/Postmanコレクションの取り込みに対応。GraphQLはエンドポイントのインスペクションを通じて検査します。
環境に合わせた導入・運用形態
- PortSwiggerクラウド(SaaS)
- クラウドと内部スキャナを組み合わせた構成
- 自己ホスティング(標準構成またはKubernetes展開)
- CI駆動のヘッドレススキャン
誤検知を抑えるための仕組み
Burp Collaboratorを活用したOASTにより、通常の通信だけでは確認しづらいブラインドSSRFや非同期のインジェクションなどを検査します。外部との相互作用を確認することで、検出結果を裏付ける情報を得られます。
Burp Suite Professional — Webペンテストツールキット
製品概要
Burp Suite Professionalは、Webアプリケーションの手動診断を支援するデスクトップスイートです。Proxy、Repeater、Intruder、Scanner、Sequencer、Decoder、Comparer、Logger、Inspector、DOM Invaderなどを備え、探索から再現・検証、レポート作成までを一つのプロジェクトで進められます。
実務に役立つポイント
- 内蔵ブラウザとChromiumベースのクロールにより、JavaScriptを多用するWebアプリケーションの検査を支援。
- 認証が必要な領域のスキャンに対応。
- OpenAPI/SOAP/Postmanコレクションを利用したAPIスキャンと、GraphQLエンドポイントの検査に対応。
- HTTP/2の検証や、DOM Invaderによるクライアントサイドの検査を支援。
- CollaboratorによるOASTテスト。
- BChecksによるカスタムスキャンチェックの作成。
- BApp Storeの拡張機能を利用可能。代表例はTurbo Intruder、Param Miner、HTTP Request Smuggler。
Burp AT — 担当者主導の調査・検証を支援するAIエージェント
Burp ATは、担当者が判断と実行方針を管理しながら、調査・検証のタスクを任せられるAIエージェントです。
- カスタムスキル:独自の検証手順を登録し、繰り返し利用できます。「/」から実行するスキルを選択できます。
- 目標に沿った実行:「/goal」で目標を指定すると、達成、実行困難との判断、または設定上限への到達まで、複数のステップを継続します。
- 承認と方針変更:ツールの実行を拒否して別の指示を出したり、特定の操作をタスクの残りの処理に対してまとめて承認したりできます。
- 調査情報の引き継ぎ:Burp内のリクエストやプロジェクトの検出事項を渡せるほか、診断範囲の文書、過去の報告書、API仕様書をアップロードできます。
- 追加指示のキュー:実行中に入力した指示を保存し、現在の処理が終わってから順番に実行します。
Burp Suite Community Edition — 手動テストの入門向けエディション
Burp Suite Community Editionは、基本的な手動テスト機能を無償で利用できるエディションです。Proxy、Repeater、Decoder、Sequencer、Comparer、機能を制限したIntruderなどを備えます。Webセキュリティの学習や手動ワークフローの評価に適しています。
導入メリット
CISO・AppSecリーダー向け
Web資産と検出結果を集約し、高リスク資産や対応状況を把握しやすくします。CI駆動のDASTにより、開発段階でのフィードバックと修正を支援。ProfessionalとDASTで共通の検出エンジンを利用することで、詳細調査と組織的なリスク管理をつなげられます。
セキュリティエンジニア・ペンテスター向け
クロール、監査、BChecksによる自動化と、Proxy、Repeater、Intruderによる手動制御を組み合わせ、検査の効率と詳細な検証を両立できます。HTTPリクエストスマグリング、デシンク、クライアントサイドの問題など、幅広い検証を支援します。
開発者・プラットフォームチーム向け
コンテナを利用したヘッドレス運用により、CI/CDにセキュリティテストを組み込めます。JUnit/Burp XMLなどの出力は、既存の品質管理プロセスとの連携に活用できます。API定義の取り込みや認証済みスキャンにより、WebアプリケーションとAPIを開発工程の中で検査できます。Dastardlyは、CI/CDでの基本的なスキャンを試すための選択肢です。
ユースケース
企業ポートフォリオスキャン(DAST主導)
目的:多数のWeb資産を継続的に検査し、対応すべき脆弱性を把握する。
アプローチ:クラウドDASTと内部スキャナを組み合わせて社内アプリケーションも対象にし、コード変更に合わせたCIスキャン、課題のチケット化、検出結果の集約を行います。
活用する機能:Chromiumベースのクロール、認証済みスキャン、API定義の取り込み、CollaboratorによるOAST。
運用例:複数のサービスを対象にヘッドレスDASTをパイプラインへ組み込み、検出結果を開発チームに共有します。ダッシュボードやレポートを、対応状況の確認と監査資料の作成に活用します。
ペンテスト業務の効率化(Professional主導)
目的:繰り返し作業の負担を抑えながら、個別案件の調査・検証を充実させる。
アプローチ:Proxy/Repeaterで通信を確認し、Intruderで検証パターンを試します。BChecksで独自のスキャンチェックを適用し、DOM Invaderでクライアントサイドを、Collaboratorでアウトオブバンドの挙動を検証します。必要に応じてBurp ATに追加調査を引き継げます。
運用例:組織特有の設定不備を確認するBChecksを整備し、繰り返し実施する検査を標準化します。
DevSecOpsパイプラインへの組み込み
目的:開発者に脆弱性の情報を早期に届け、修正につなげる。
アプローチ:一時的なテスト環境でCI駆動のDASTを実行し、プルリクエストやコード変更に合わせて検査します。SSO/RBACによるアクセス管理や、GraphQL APIによる結果取得を組み合わせ、開発・運用の仕組みに統合します。
競合との差別化につながる特長
- 研究成果を活用した検査:HTTPデシンクやリクエストスマグリングなど、PortSwiggerの研究を検査機能に反映します。
- CollaboratorによるOAST:通常のレスポンスだけでは確認しづらい問題を、外部との相互作用から検証できます。
- 多層の拡張性:BApp Store、BChecks、Montoya APIにより、組織独自の検査や自動化に対応します。
- プロトコルとクライアントサイドの検証:HTTP/2の検査や、DOM InvaderによるDOM XSS/プロトタイプ汚染の検証を支援します。
- 共通の検出エンジン:ProfessionalとDASTがBurp Scannerを共有し、個別の手動診断と大規模な自動スキャンをつなげます。
- 担当者が制御できるAI支援:Burp ATでは、独自手順の指定や操作の承認を通じて、担当者の方針に沿った調査を進められます。
製品詳細
Burp Suite DAST — 機能紹介
Burp Suite DASTは、Burp Scannerを中核とした動的アプリケーションセキュリティテスト基盤です。組織全体のWeb資産を継続的にスキャンし、検出結果の傾向や対応の優先度を把握するのに役立ちます。
サイトやフォルダごとにスキャンをスケジュールし、カスタムタグで事業部や重要度に応じて整理できます。ダッシュボードでは資産の構成に沿って結果を確認でき、リスクの可視化とレポート作成を支援します。ユーザー数無制限のライセンスにより、AppSecと開発チームが同じ結果を参照しながら連携できます。
運用面では、CI/CDと接続し、コード変更をきっかけにヘッドレススキャンを実行できます。Jira/GitLab/Trelloとの連携により、検出した問題を修正作業のワークフローへ取り込めます。GraphQL APIを通じた結果取得やジョブ管理の自動化にも対応します。
スキャンではクロールと監査を並行して進め、クロールの完了前から検出結果を確認できます。Chromiumベースのクロールにより、JavaScriptを使用した動的なWebアプリケーションの検査を支援。記録ログインを利用して、認証が必要な領域をスキャンできます。
APIについては、OpenAPI/SOAP/Postmanコレクションの取り込みに対応し、短期間で失効する認証トークンの自動更新を利用したスキャンも行えます。GraphQLはエンドポイントのインスペクションを通じて検査します。
Burp CollaboratorによるOASTは、ブラインドSSRFや非同期のインジェクションなど、通常の通信だけでは確認しづらい問題の検出を支援します。
導入・運用形態は、PortSwiggerクラウド、クラウドと内部スキャナの併用、自己ホスティング、Kubernetes展開、CI駆動のヘッドレス運用から、環境や要件に合わせて選択できます。
Burp Suite Professional — 機能紹介
Burp Suite Professionalは、日々の手動テストを支援するデスクトップスイートです。Proxy、Repeater、Intruder、Scanner、Sequencer、Decoder、Comparer、Logger、Inspector、DOM Invaderなどが統合され、探索、再現・検証、報告までの作業を一つのプロジェクトで管理できます。
自動化と手動制御を組み合わせられる点が特徴です。Chromiumベースのクロールと監査で検査を進めながら、必要に応じて対象を絞ったスキャンを実施できます。RepeaterやIntruderでは、リクエストの再送、パラメータの変更、検証パターンの調整を行えます。認証が必要なワークフローには、記録ログインを活用できます。
APIテストでは、OpenAPI/SOAP/Postmanコレクションを取り込んでスキャンを構成し、GraphQLはエンドポイントのインスペクションで評価します。HTTP/2の検証や、DOM InvaderによるDOM XSS/プロトタイプ汚染の検証にも対応。CollaboratorによるOASTでは、外部サービスへの通信など、レスポンスに直接現れない挙動を確認できます。
BApp Storeの拡張機能、BChecks、Montoya APIにより、組織独自の検査手法や自動化処理を追加できます。代表的な拡張には、Turbo Intruder、Param Miner、HTTP Request Smugglerなどがあります。
Burp ATとの連携により、手動で調査しているリクエストや検出事項をAIエージェントへ渡し、追加の分析につなげられます。
よくある質問(FAQ)
Q. ProfessionalとDAST、どちらから始めるべきですか?
A. 個別のWebアプリケーションを詳しく調べる手動ペンテストが中心ならProfessional、多数のWeb資産の定期スキャンやCI/CD連携、結果の一元管理を重視するならDASTが適しています。用途に応じて併用することもできます。
Q. DASTはAPIや認証が必要な領域のスキャンに対応していますか?
A. はい。OpenAPI/SOAP/Postmanコレクションの取り込みに対応し、GraphQLはエンドポイントのインスペクションを通じて検査します。記録ログインなどを利用した認証済みスキャンにも対応しています。
Q. DASTを開発ライフサイクルに組み込めますか?
A. はい。CI/CDと連携したスキャン、JUnit/Burp XMLなどの結果出力、Jira/GitLab/Trelloとの連携、GraphQL APIによる自動化を利用できます。
Q. 誤検知を抑えるために、どのような仕組みがありますか?
A. Burp Collaboratorを利用したOASTでは、対象システムと外部との相互作用を確認します。これにより、ブラインドSSRFなど、通常のレスポンスだけでは判断しづらい問題を裏付ける情報を得られます。
Q. ProfessionalはクライアントサイドやHTTP/2の検証に対応していますか?
A. はい。DOM InvaderによるDOM XSS/プロトタイプ汚染の検証支援や、HTTP/2に関するテスト機能を備えています。
Q. PortSwiggerの研究は製品にどう活用されていますか?
A. HTTPデシンクやリクエストスマグリングなどの研究成果が、スキャナや関連ツールの検査機能に反映されています。
Q. API専用の別ツールは必要ですか?
A. Burp SuiteでもAPIのセキュリティテストを実施できます。OpenAPI/SOAP/Postmanコレクションの取り込みやGraphQLの検査に対応しています。ほかのツールを併用するかは、必要な検査範囲や運用要件に応じて判断できます。
Q. ユーザー数とライセンスの考え方は?
A. DASTはユーザー数無制限、Professionalはユーザー単位のライセンスです。
Q. Burp ATでは、AIの操作を担当者が管理できますか?
A. はい。ツール実行の承認時に操作を拒否して別の指示を出すことや、特定の操作をタスク内でまとめて承認することができます。
メーカーの製品サイト
【言語】英語