Spurロゴ
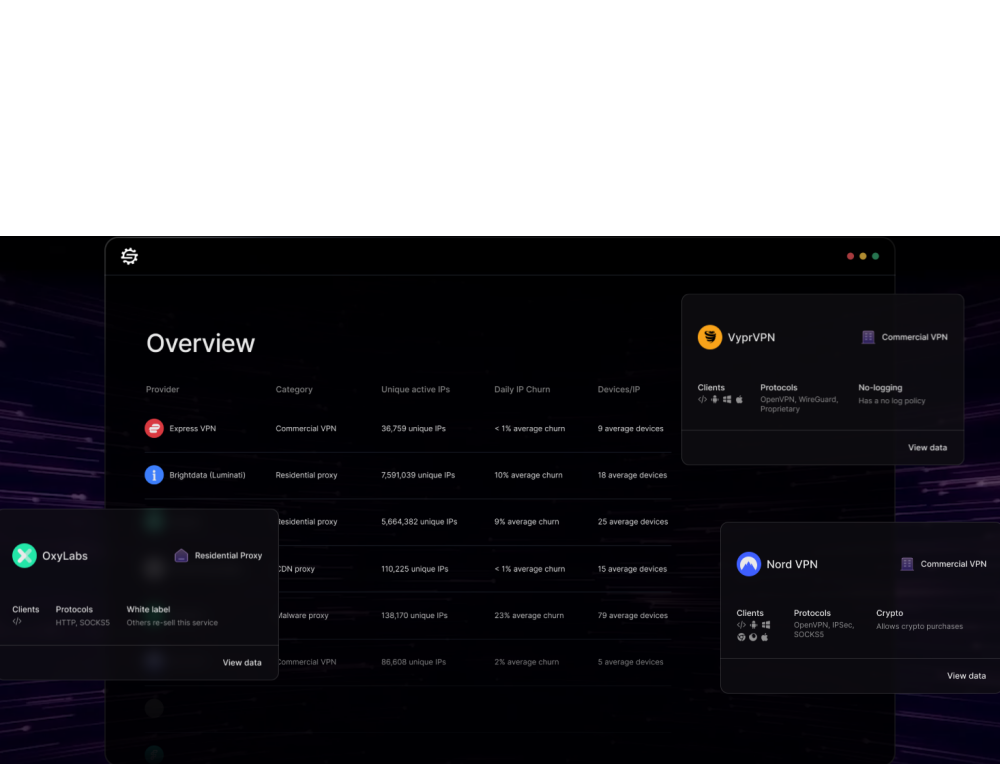
Spurスクリーンショット
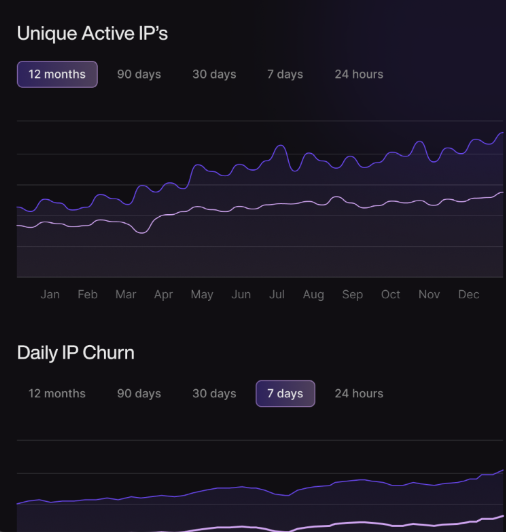
Spurスクリーンショット
Spurは、接続元IPアドレスの背後にあるネットワークインフラを可視化するIPインテリジェンスソリューションです。
商用VPN、レジデンシャルプロキシ、Tor、ホスティング、モバイルプロキシ、検閲回避用プロキシなどの匿名化インフラは、攻撃者が接続元を隠し、通常のユーザーに見せかけてアクセスするためにも利用されます。
Spurは、「そのアクセスが、どのようなインフラから発生しているのか」というコンテキストを提供します。WAF、SIEM/XDR、認証基盤、ゼロトラストなどの既存対策に接続元インフラの情報を加え、より精度の高いリスク判断を支援します。
目次
Spurとは
Spurは、IPアドレスを単なる接続元情報として見るのではなく、その背後にあるネットワークインフラの性質を把握するためのIPインテリジェンスです。
ファイアウォール、WAF、IDS/IPS、SIEM/XDRなどのセキュリティ製品は、既知の攻撃シグネチャ、不審なリクエスト、異常な通信、複数のセキュリティイベントなどを検知します。
しかし、攻撃者がVPNやプロキシを利用すると、実際の接続元を隠しながら、通信そのものを通常のアクセスに近づけることができます。
Spurは、アクセス元がVPN、レジデンシャルプロキシ、Tor、ホスティング、モバイルプロキシ、GFWプロキシなどに関連しているかを可視化します。既存のセキュリティ情報だけでは判断しにくいインフラレベルのリスクを確認できます。
通信内容だけでは判断できない接続元リスク
従来のセキュリティ対策では、「通信が何をしているのか」が重要な判断材料となります。
一方、匿名化インフラを利用する攻撃では、リクエストの形式が正常に見えても、その背後で接続元の隠蔽、IPアドレスの切り替え、アクセスの分散が行われている場合があります。
例えば、ログイン画面に対して正しい形式でIDとパスワードが送信されている場合、リクエストの内容だけで正規ユーザーと不正なログイン試行を区別することは困難です。
そこで必要になるのが、
「通信内容は正常に見えるが、どのようなネットワークインフラからアクセスされているのか」
という視点です。
Spurは、接続元インフラの情報を認証、アクセス制御、アラート分析、インシデント調査などの判断材料として利用できるようにします。
VPN・プロキシによる匿名化
商用VPN
商用VPNでは、ユーザーの通信を世界各地に配置された共有の出口ノードから送信できます。
VPNにはプライバシー保護などの正当な利用目的があります。一方で、攻撃者が実際の接続地域を隠す、IPベースの制限を回避する、追跡を難しくするといった目的で利用することもあります。
正規ユーザーも利用するため、VPNからのアクセスをすべて遮断するのではなく、ほかの認証情報や行動情報と組み合わせて判断することが重要です。
レジデンシャルプロキシ
レジデンシャルプロキシは、一般ユーザーが利用するISP回線を経由して通信します。接続元だけを見ると通常の家庭ユーザーに見えるため、過去の悪性IP情報や単純なIPレピュテーションだけでは識別しにくい匿名化インフラです。
多数の住宅IPへアクセスを分散すると、IP単位のブロックやレート制限も回避しやすくなります。アカウント乗っ取り、Credential Stuffing、スクレイピング、APIの不正利用などで注意が必要です。
モバイルプロキシ
モバイルプロキシは、携帯通信ネットワークのIPアドレスを出口として利用します。多数の一般ユーザーが同じIPアドレスを共有する場合があるため、正規のモバイル通信との区別や一律の遮断が難しいという特徴があります。
通常のWeb通信に紛れるGFWプロキシ
中国のグレート・ファイアウォール(Great Firewall:GFW)による検閲を回避するため、VLESS、VMess、Shadowsocks、Trojan、Hysteria、TUIC、Naive、Amneziaなど、さまざまなプロキシプロトコルが利用されています。
これらのプロトコルは、DPI(Deep Packet Inspection)や能動的なプローブを回避し、安定した通信を維持することを目的として設計されています。実装によっては、一般的なWebサイトの応答を模倣したり、正規の証明書チェーンに見せかけたり、TCP、WebSocket、gRPC、QUICなど複数の通信方式を利用したりします。
そのため、HTTPSで正常に応答する、正規のCDNやクラウド事業者のIPアドレスを利用しているといった表面的な情報だけでは、プロキシの存在を判断できない場合があります。
さらに、こうした通信秘匿技術は、攻撃者による接続元の隠蔽、大量スキャン、データの持ち出し、コマンド&コントロール(C2)通信などにも転用されます。
Spurは、多数のプロトコルと通信するためのライブラリと独自のスキャン手法を用いてGFWプロキシを調査しています。これにより、把握するGFWプロキシの範囲を約10万IPから100万IP超へ拡大しています。
Spurで把握できる主なインフラ情報
Spurは、アクセス元IPについて、その背後にある匿名化サービスやネットワークインフラを判断するための情報を提供します。
| 確認対象 | 概要 |
|---|---|
| VPN / Proxy | VPNやプロキシに関連する接続元を判断するための情報 |
| Residential Proxy | 一般のISP回線を出口として利用するレジデンシャルプロキシの情報 |
| Tor | Torネットワークの出口ノードに関連する情報 |
| Hosting Infrastructure | クラウドやホスティング事業者のインフラに関連する情報 |
| Mobile Proxy | 携帯通信ネットワークを出口として利用するプロキシの情報 |
| GFW Proxy | 検閲回避用プロトコルを利用するプロキシインフラの情報 |
| Network Context | 接続タイプやネットワークを理解するための関連情報 |
単純に「このIPは悪性か」と判定するだけではなく、どのようなインフラから通信が発生しているのかを含めてアクセスを評価できる点がSpurの特徴です。
既存のセキュリティ対策を補完
Spurは、WAFやSIEM/XDRなどの既存セキュリティ製品を置き換えるものではありません。接続元インフラのコンテキストを加えることで、それぞれの判断を補完します。
| セキュリティ対策 | 主な役割 |
|---|---|
| Firewall / WAF | 通信のフィルタリング、ポリシー適用、攻撃シグネチャや不審なリクエストの検知 |
| SIEM / XDR | 複数環境のイベントを集約し、不審な行動や関連するセキュリティイベントを分析 |
| Identity / MFA | ユーザー認証や追加認証によるアカウント保護 |
| Spur | 接続元IPの背後にある匿名化サービスやネットワークインフラのコンテキストを提供 |
例えば、WAF上では正常に見えるログインリクエストでも、接続元がレジデンシャルプロキシに関連していることが分かれば、追加認証や詳しい調査を行うためのシグナルとして利用できます。
SIEM/XDRのアラートにSpurの情報を組み合わせれば、SOC担当者は接続元インフラの性質も含めて調査の優先順位を判断できます。
Spurを活用できる5つのユースケース
1. アカウント乗っ取り・Credential Stuffing対策
不正ログインでは、攻撃者がレジデンシャルプロキシ、商用VPN、Torなどを利用して接続元を隠すことがあります。
ログイン操作やアクセス地域に目立った異常がなくても、接続元が匿名化インフラに関連していると分かれば、追加MFAや調査対象として評価できます。
2. 偵察・スキャン活動の調査
少数の不審なリクエストだけでは、単なるインターネット上のノイズなのか、攻撃前の偵察なのか判断しにくい場合があります。
アクセス元がホスティング、匿名化VPN、レジデンシャルプロキシ、GFWプロキシなどに関連しているかを確認することで、インフラの性質を含めて調査の優先度を判断できます。
3. API不正利用・スクレイピング対策
APIの不正利用やスクレイピングでは、多数のIPアドレスへ通信を分散させ、IP単位のレート制限を回避する手法が使われます。
Spurの情報をWAF、API Gateway、Bot対策、レート制限などの判断に追加することで、個々のIPでは見えにくい匿名化インフラの利用を考慮できます。
4. リモートアクセス・ゼロトラストのリスク評価
リモートアクセスでは、ユーザーIDだけでなく、どのようなネットワーク環境から接続しているのかも重要なリスク情報です。
Spurの情報をIdentity Provider、EDR、UEBA、ゼロトラストなどの情報と組み合わせることで、普段とは異なるVPNやプロキシからのアクセスに追加確認を適用できます。
5. SOCのアラートトリアージ
単独では重要度が低く見えるログイン失敗やAPIアクセスでも、接続元が匿名化や分散型攻撃に利用されるインフラに関連していれば、調査の優先順位は変わります。
SpurのIPインテリジェンスをアラートや調査フローへ追加することで、アナリストは接続元インフラの性質を含めてイベントを評価できます。
よくある質問
- Q: Spurは何をする製品ですか?
- A: IPアドレスの背後にある匿名化サービスやネットワークインフラを可視化するIPインテリジェンスです。VPN、レジデンシャルプロキシ、Tor、ホスティング、モバイルプロキシ、GFWプロキシなどに関連する情報をセキュリティ判断へ追加できます。
- Q: 一般的なIPレピュテーションとは何が違いますか?
- A: 過去に悪性と判定されたIPだけを見るのではなく、そのIPがどのような匿名化サービスやネットワークインフラに関連しているかというコンテキストを利用できる点が特徴です。
- Q: VPNやプロキシからのアクセスはすべて遮断する必要がありますか?
- A: いいえ。VPNやプロキシには正当な利用目的もあります。Spurの情報を認証情報、ユーザーの行動、アクセス対象などと組み合わせ、遮断、追加認証、レート制限、アラート、手動調査などを使い分けます。
- Q: レジデンシャルプロキシの調査に利用できますか?
- A: はい。通常の住宅回線に見えるアクセスについても、レジデンシャルプロキシに関連するインフラ情報を判断材料として利用できます。
- Q: GFWプロキシとは何ですか?
- A: 中国のインターネット検閲を回避するために利用されるプロキシの総称です。通常のWeb通信を模倣するものもあり、接続元の隠蔽、スキャン、データの持ち出し、C2通信などに転用される場合があります。
- Q: SIEMやXDRの代わりになる製品ですか?
- A: いいえ。SpurはSIEM、XDR、WAF、認証システムなどを置き換えるのではなく、接続元インフラのコンテキストを追加して既存のセキュリティ判断を補完します。
- Q: SOCではどのように利用できますか?
- A: アラートやログに含まれるIPアドレスの背景を確認し、アラートの優先順位付け、脅威ハンティング、インシデント調査、検知ルールの改善などに利用できます。
サマリー
Spurは、通信内容だけでは判断しにくい接続元ネットワークインフラの実態を可視化するIPインテリジェンスです。
- 商用VPNやプロキシに関連する接続元を把握
- レジデンシャルプロキシインフラを識別
- Tor出口ノードを把握
- ホスティングインフラを識別
- モバイルプロキシに関連する接続元を把握
- GFWプロキシを含む検閲回避用プロキシを把握
- 接続元インフラの情報を既存のセキュリティ判断へ追加
アカウント乗っ取り、偵察・スキャン、API不正利用・スクレイピング、リモートアクセス、SOCのアラートトリアージなどに活用し、WAF、SIEM/XDR、認証、ゼロトラストなどの既存対策を補完します。
IPアドレスを単なるログ上の接続元として扱うのではなく、「どのようなインフラから通信が発生しているのか」まで含めて判断したい組織に適したソリューションです。
メーカーの製品サイト
https://spur.us/
【言語】英語