Security Onionロゴ
Security Onionスクリーンショット
Security Onionスクリーンショット
概要
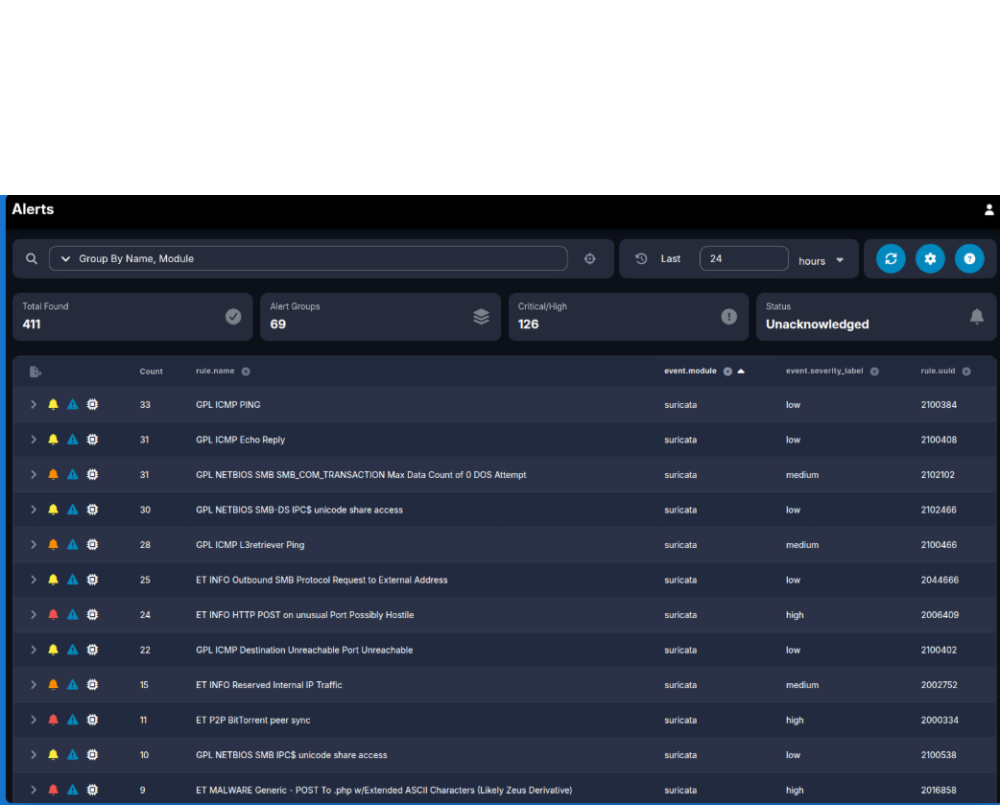
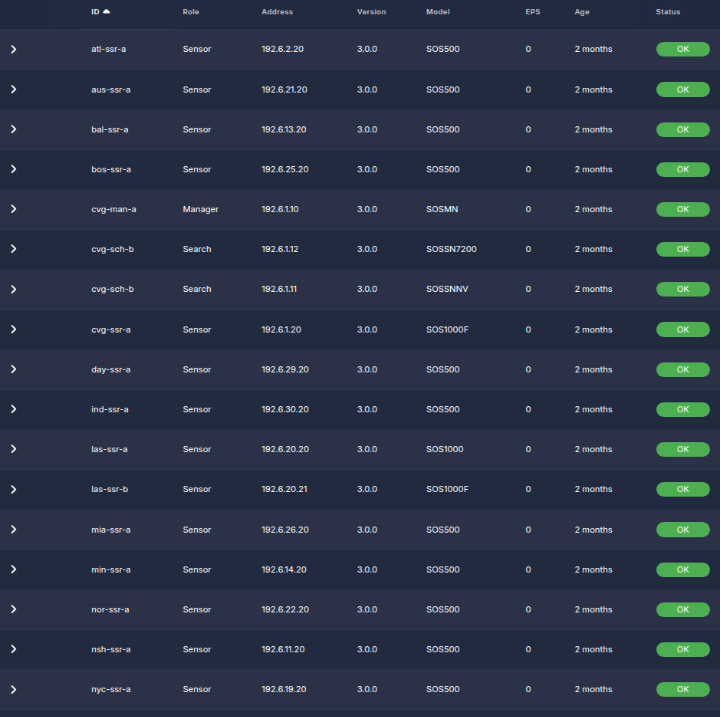
Security Onionは、脅威ハンティング、ネットワークセキュリティ監視、ログ管理のためのオープンなプラットフォームです。Suricataによるシグネチャ検知とフルパケットキャプチャ、ZeekまたはSuricataによるプロトコルメタデータ収集とファイル抽出、Strelkaによるファイル分析に対応します。エンドポイントではElastic Agent、osquery、Elastic Fleetを活用し、データ収集、ライブクエリ、集中管理を実行できます。収集したログはElastic Stackへ集約され、アラート、ハンティング、ダッシュボード、ケース、グリッドを専用インターフェースで管理できます。単一アプライアンスから分散グリッドまで構成でき、PCAPやWindowsイベントログのインポートによる静的分析にも利用できます。
関連製品・構成
- Security Onion Community
- Security Onionの基本的なオープン構成で、ネットワーク監視、ホスト監視、アラート、ハンティング、ダッシュボード、ケース管理などの中核機能を利用できます。
- Security Onion Pro
- Security Onionの中核機能に、外部通知、SSO、暗号化、API、複数グリッド管理、AI支援、レポートなどのエンタープライズ向け機能を追加するエディションです。
- Security Onion Certified Professional (SOCP)
- アラート調査、脅威ハンティング、Security Onionグリッド管理に関する知識と技能を評価する認定試験です。
主な機能
- Security Onion Community
- インターネット接続環境とエアギャップ環境へのインストール ホストおよびネットワークのアラート生成と管理 Huntインターフェース 標準およびカスタムダッシュボード ケース管理とオブザーバブルの追跡 Sigma、Suricata、YARAルールの管理 ロールベースアクセス制御 Web UIによるグリッド設定
- Security Onion Pro
- メールやSlackなどへの外部通知 OpenID ConnectによるSecurity Onion Consoleへのシングルサインオン OSのSTIG CAT 1対応機能 FIPS対応機能 LUKSによるストレージレベルのAES 256暗号化 Security Onion APIによる外部システムとの連携と処理自動化 ケース解決に要した時間の追跡 Kafkaによるイベントおよびログの記録
- Security Onion Certified Professional (SOCP)
- 設計とアーキテクチャ グリッド管理 グリッド監視とトラブルシューティング グリッドチューニング アナリスト向けツール Security Onion Pro機能の実装
対応データソース・連携
- Splunk App
- Security OnionのアラートをSplunkへ自動的かつ定期的に取り込む連携です。 Security Onion APIを利用したアラート取り込み
- Suricata
- シグネチャ検知、プロトコルメタデータ、ファイル抽出、フルパケットキャプチャに利用される統合ツールです。
- Zeek
- ネットワークセッションからプロトコルメタデータや抽出コンテンツを生成する統合ツールです。
- Elastic Stack
- Security Onionが収集するログを集約する基盤です。
- Elastic Agent
- 組織のエンドポイントからイベントを収集するためのエージェントです。
- Elastic Fleet
- エンドポイントエージェントを集中管理し、その状態を監視するための統合機能です。
- osquery
- エンドポイントやサーバーから必要なデータを随時またはスケジュールで収集するためのツールです。
- Strelka
- 抽出したファイルの分析に使用される統合ツールです。
- OpenCanary
- Security Onionグリッドへ追加できる侵入検知ハニーポットの基盤です。
各製品の比較
- Communityはアラート、Hunt、ダッシュボード、ケース管理、検知ルール管理、グリッド管理、PCAP、エンドポイント監視などの中核機能を提供します。
- ProはCommunityの機能に加え、外部通知、OIDC、保存データ暗号化、FIPSおよびSTIG対応機能、Security Onion API、Manager of Managers、MCP Server、Onion AI、レポート機能を提供します。
- Pro機能は、多くの場合、既存のSecurity Onion環境へライセンスキーを適用して有効化できますが、ディスク暗号化はインストール時の有効化が必要です。
- Security Onion Desktopは、SOCアナリストがローカルLinuxツールでネットワークおよびホストイベントを分析するためのデスクトップインストールオプションです。
導入メリット
- Security Onion Community
- 中核となるオープンソースツール群を利用して実践的な監視・調査環境を構成できる 導入規模に応じてセンサーや検索ノードを追加できる
- Security Onion Pro
- 通知、認証、暗号化、外部連携、レポートをSecurity Onion環境へ追加できる 単一のSecurity Onion Consoleログインから複数グリッドを管理できる AI支援機能を利用してアラート分析や検知チューニングを行える 多くの場合、既存環境を再構築せずにPro機能を有効化できる
主な用途
- Security Onion Community
- ネットワークおよびエンドポイントのセキュリティ監視 アラート調査と脅威ハンティング サイバーセキュリティ教育の入門コース オープンソースツールを中心とした演習環境の構築
- Security Onion Pro
- 中規模から大規模な組織および政府組織のセキュリティ監視 組織のID基盤を利用したSOCへのシングルサインオン 外部システムと連携したセキュリティ処理の自動化 複数のSecurity Onionグリッドの集中管理 エアギャップ環境での運用 ケースおよび生産性レポートの作成 AIを利用したアラート分析と対応支援
- Security Onion Certified Professional (SOCP)
- Security Onionの運用・分析スキルの評価
FAQ
- Security Onionではどのようなデータを監視できますか?
- ネットワークイベント、パケットデータ、プロトコルメタデータ、抽出ファイル、エンドポイントイベント、アラート、資産情報、トランザクションログを扱えます。
- PCAPやWindowsイベントログをオフラインで分析できますか?
- フルパケットキャプチャファイルとWindowsイベントログファイルをインポートし、静的分析やケーススタディに利用できます。
- 既存のSecurity Onion環境をProへ移行する際に再構築は必要ですか?
- 多くの場合は既存環境へProライセンスキーを追加して機能を有効化できます。ただし、ディスク暗号化などインストール時に有効化する機能は例外です。
- クラウドとオンプレミスを組み合わせた構成に対応しますか?
- クラウドイメージ、利用者所有ハードウェア、Security Onionアプライアンスを組み合わせたハイブリッドグリッドで運用できます。
- Security Onion Proはシングルサインオンに対応しますか?
- OpenID Connectに対応し、OIDC互換のIDプロバイダーを使ってSecurity Onion Consoleへシングルサインオンできます。
- Security Onionはエアギャップ環境へ導入できますか?
- CommunityとProのいずれも、インターネット接続環境とエアギャップ環境へのインストールに対応します。
メーカー情報
メーカー: Security Onion Solutions, LLC
メーカーの製品サイト
https://securityonionsolutions.com/
*ご興味がございましたらお気軽にお問い合わせください。