Team Cymruロゴ
Team Cymruスクリーンショット
Team Cymruスクリーンショット
概要
Team Cymruは、グローバルなインターネットテレメトリを基盤に、外部脅威の可視化、調査、エンリッチメント、自動化を支援する脅威インテリジェンスソリューションを提供しています。
Team Cymruは、Pure Signal Recon、Pure Signal Scout、パッシブ型資産発見ツールのPure Signal Radar、統合型脅威フィードのTotal Insights Feedなどを提供しています。Pure Signal Commandは、Scout、Recon、Radarを統一された環境で利用するための調査プラットフォームです。利用できる製品・機能は契約内容によって異なります。
また、Microsoft Security Copilot、Google SecOps、Microsoft Sentinel、OpenCTI、Vertex Synapse、Splunk、Palo Alto XSOAR、Tines、ThreatQuotient、Cywareなどとの連携により、既存のSIEM/SOAR/TIPやSOC運用へ組み込みやすい点も特長です。
製品概要と価値提案
今日のセキュリティ運用では、社内ログだけでは見えにくい「組織の外」で起きている脅威の把握が重要です。Team Cymruは、この外部可視性を強化し、脅威の兆候をより早く捉え、より確信を持って運用に反映するための製品群を提供しています。
価値は大きく次の3点に整理できます。
- 外部脅威をより広く可視化:IP、ドメイン、通信、証明書、ポート、関連インフラなど、外部インターネット上の手がかりを横断して把握
- より早い判断を支援:完成済みの静的インテリジェンスだけでなく、リアルタイム性の高い外部シグナルを調査や優先度判断に活用
- 調査から運用まで接続:ポータル調査、API連携、STIX/TAXII、各種プラットフォーム連携により、SOC運用や自動化に組み込みやすい
Pure Signal とは(データ基盤)
Pure Signalは、Team Cymruの商用ソリューションを支えるデータ基盤です。グローバルなインターネットテレメトリをもとに、脅威の可視化・調査・エンリッチメントに使いやすい形へ整理された外部インテリジェンスとして活用されます。
特にPure Signal Reconでは、40以上のデータセットを横断し、最大90日分の履歴テレメトリにアクセスできます。単発のIOC確認にとどまらず、関連インフラの追跡、時間軸を含めた調査範囲の特定、攻撃者インフラのマッピングまで進めやすい点が強みです。
調査で扱う代表的なデータには、NetFlow、OpenPorts、PDNS、X.509証明書、Fingerprints、Whoisなどが含まれます。
製品紹介
Pure Signal Scout(リアルタイム脅威インテリジェンス・プラットフォーム)
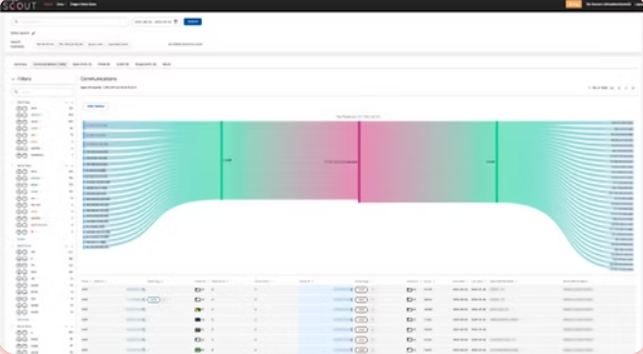
Pure Signal Scoutは、外部脅威に対するリアルタイム可視性を提供し、SOCアナリストやインシデントレスポンダーの調査を高速化するプラットフォームです。単一検索から直感的に調査を進められる設計で、タグ付けされた結果や視覚的な表示を活用しながら、IPやドメインを中心に文脈を素早く把握できます。
主な特長
- リアルタイム性:外部脅威の兆候を迅速に把握
- 文脈付きの結果:タグや要約を通じて、結果の理解を支援
- 単一検索での調査:1回の検索から関連情報へ調査を展開
- 可視化:調査結果を把握しやすいUI
- 統合:複数のデータタイプやソースを一画面に集約
- 連携:SIEM/SOAR/TIPと組み合わせて運用可能
Scoutで把握できる代表的なデータ
- NetFlow
- OpenPorts
- PDNS(パッシブDNS)
- X.509証明書
- Fingerprints
- Whois
なお、AIを活用した調査の効率化を重視する場合は、Pure Signal CommandのAI支援機能やMicrosoft Security Copilot連携も選択肢になります。利用できる機能や連携条件は、契約製品・プランに応じてご確認ください。
Pure Signal Recon(脅威インテリジェンス・クエリツール)
Pure Signal Reconは、サイバーセキュリティアナリスト向けの脅威インテリジェンス・クエリツールです。外部脅威を特定し、マッピングし、遮断につなげるための深い調査を支援します。
主な特長
- 40以上のデータセット横断クエリ:NetFlow、PDNS、X.509、OpenPortsなどを統合的に検索
- 履歴分析:最大90日分の履歴テレメトリで、過去から現在までの関連性を追跡
- 自動化:スケジュールクエリやAPI連携に対応
- 脅威マッピング:IP・ドメイン単体ではなく、周辺インフラや第三者インフラまで含めて把握
ScoutとReconの使い分け
- Scout:即時性の高い調査、可視化、現場での迅速なトリアージ向け
- Recon:深いクエリ、履歴分析、自動化、継続的な調査ワークフロー向け
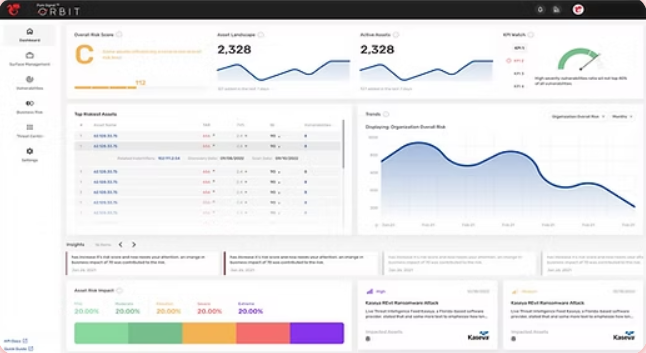
Pure Signal Radar(パッシブ型資産発見ツール)
Pure Signal Radarは、調査対象へスキャン通信を送らずにインターネット公開資産や関連インフラを可視化する、パッシブ型の資産発見ソリューションです。組織自身の外部露出だけでなく、サプライチェーンや第三者インフラまで含めて把握しやすく、検出した対象はScoutやReconへ調査を展開できます。
主な特長
- パッシブな可視化:調査対象へスキャン通信を送らずに状況把握
- 資産発見:未知資産、シャドーIT、第三者関連インフラの把握
- 文脈付きの表示:IP、ドメイン、CVE、KEV、タグなどを関連付けて確認
- 調査への接続:Scout/Reconへ調査を展開し、詳細を確認
- マップ表示:インタラクティブなマップで関連性を把握
脅威フィードで扱う主な情報
Team Cymruの脅威フィードは、既存のセキュリティ基盤での監視、相関分析、遮断、優先度判断、自動化を支援します。
従来のIP Reputation Feed、Controller Feed、Botnet Analysis and Reporting Service(BARS)が扱う脅威情報は、Total Insights Feedに引き継がれています。主な情報分野は次のとおりです。
IPレピュテーション情報
アクセス元IPや通信先IPのリスク評価に利用する情報です。訪問元評価、不正アクセス対策、ファイアウォールのルール検討、アラートの優先度判断などに活用できます。
C2インフラ情報
マルウェアの指令・制御サーバー(C2)や関連インフラに関する情報です。自社の通信ログや検知情報と照合し、監視・相関分析・遮断の判断に役立ちます。
ボットネット・マルウェア関連情報
ボットネットやマルウェアファミリー、関連する攻撃インフラについての情報です。脅威ハンティング、マルウェア調査、キャンペーンの関連性の把握を支援します。
Total Insights Feed(統合型脅威インテリジェンスフィード)
Total Insights Feedは、IP・ドメインの脅威情報、リスクスコア、行動タグ、関連インフラ情報を統合して提供するフィードです。従来のIP Reputation Feed、Controller Feed、BARSの情報を引き継ぎ、SIEM/SOAR/XDR/TIPでのアラートの優先度判断や文脈付与を支援します。
主な特長
- 5,700万超のIPアドレス/CIDRを日次で評価
- 2,000超の文脈タグによる分類
- IP・ドメインの脅威情報と、0~100の重み付きリスクスコアを提供
- 統一されたJSONスキーマで脅威情報を提供
- SIEM/SOAR/XDR/TIPのエンリッチメント基盤として利用可能
主な連携
Team Cymruは、既存のSOC運用や脅威インテリジェンス運用へ組み込みやすいよう、多数の連携を用意しています。対応する製品・フィード、連携方式、ライセンス条件は連携先によって異なります。
代表的な連携先
- Microsoft Security Copilot:Scoutプラグインを通じて、生成AIによる要約や調査支援を実施
- Google SecOps:Scoutによるエンリッチメントや、TAXII経由の脅威フィード取り込みを支援
- Microsoft Sentinel:TAXII対応の脅威フィードを取り込み可能
- OpenCTI:Scoutの外部脅威テレメトリをTIP内で活用
- Vertex Synapse:分析基盤とTeam Cymruの脅威インテリジェンスを統合
- Splunk:脅威データの可視化・相関分析を支援
- Palo Alto XSOAR:調査・エンリッチメント・自動化ワークフローを支援
- Tines:SOAR/自動化フローへの組み込みに対応
- ThreatQuotient:TIP上でTeam Cymruの脅威インテリジェンスを運用
- Cyware:TIP/SOAR連携による脅威インテリジェンス運用を支援
導入メリット
1) 外部脅威の可視性を強化
内部ログだけでは見えにくい外部インフラや通信の兆候を把握し、活動中の攻撃インフラの調査や早期の対応判断に役立ちます。
2) 調査スピードと文脈把握を向上
ScoutとReconにより、IPやドメイン単体の確認にとどまらず、周辺インフラや関連通信、証明書、ポート、Whoisまで含めた調査を短時間で進めやすくなります。
3) スキャン不要の受動的資産発見
Pure Signal Radarにより、組織やサプライチェーンのインターネット公開資産をパッシブに把握できます。調査対象へスキャン通信を送らずに、未知資産や露出リスクの確認に役立ちます。
4) 既存運用基盤へ組み込みやすい
ポータル型の調査ツールだけでなく、API、STIX/TAXII、各種連携を通じて、SIEM/SOAR/TIPやSOCワークフローへ組み込みやすい構成です。
主なユースケース
Team Cymruは、ランサムウェア、国家支援型脅威アクター、フィッシングを含む複雑な外部脅威への対応を支援します。NetFlowなどの外部テレメトリを活用し、調査・優先度判断・封じ込めの判断に役立ちます。
ユースケース1:アラートトリアージの高速化
- ScoutやTotal Insights Feedで、IP/ドメインに関連する文脈を付与
- アラートの優先順位付けや誤検知削減に活用
ユースケース2:インシデント対応での調査範囲の特定
- Scoutで起点となるIOCから周辺情報を把握
- Reconで履歴テレメトリや関連インフラを追跡
ユースケース3:外部公開資産とサプライチェーンの把握
- Pure Signal Radarで未知資産や第三者インフラを可視化
- 疑わしい対象はScout/Reconへ調査を展開
ユースケース4:不正ログイン・不正取引対策
- Total Insights FeedのIPリスク情報を使ってアクセス元IPを評価
- 自社の認証情報や取引情報と組み合わせ、追加確認の判断に活用
ユースケース5:C2インフラの調査と遮断判断
- Total Insights FeedのC2関連情報を監視・相関分析へ反映
- Scout/Reconで関連インフラを調査し、ブロックルールの検討に活用
ユースケース6:ボットネット/マルウェア調査の高度化
- Total Insights Feedのボットネット・マルウェア関連情報を調査へ活用
- Scout/Reconと組み合わせ、関連インフラの追跡や脅威ハンティングを支援
ユースケース7:SIEM/SOAR/TIPのエンリッチメント
- Total Insights FeedやScout連携を使って既存基盤へ外部文脈を追加
- Google SecOps、Microsoft Sentinel、Splunk、Palo Alto XSOAR、ThreatQuotient、Cywareなどとの運用連携を強化
コミュニティサービスとの違い
Team Cymruには、商用製品とは別にNimbus Threat Monitor、UTRS(Unwanted Traffic Removal Service)、BOGON Reference、MHR - API(Malware Hash Registry)、CSIRT Assistance Programなどのコミュニティサービスがあります。本ページでは、主に商用ソリューションであるPure Signal Command、Recon、Scout、Radar、Total Insights Feedを紹介しています。
FAQ
Q1. Team Cymruの主要製品は何ですか?
A. Pure Signal Recon、Pure Signal Scout、Pure Signal Radar、Total Insights Feedなどがあります。Pure Signal Commandは、Scout、Recon、Radarを統一された環境で利用するための調査プラットフォームです。
Q2. Pure Signalとは何ですか?
A. Team Cymruの商用製品を支えるデータ基盤で、グローバルなインターネットテレメトリをもとに外部脅威の調査・可視化・エンリッチメントを支援します。
Q3. ScoutとReconの違いは何ですか?
A. Scoutは迅速な調査、可視化、トリアージに適したプラットフォームです。Reconは、より深いクエリ、履歴分析、自動化を含む継続的な調査ワークフローに向いています。
Q4. Pure Signal Radarは一般的なスキャン型ASMと何が違いますか?
A. Pure Signal Radarは、調査対象へスキャン通信を送らないパッシブ型の可視化を特長とします。観測済みのテレメトリを利用し、インターネット公開資産や関連インフラを把握できます。
Q5. 従来の脅威フィードとTotal Insights Feedの関係は何ですか?
A. IP Reputation Feed、Controller Feed、BARSは、IPレピュテーション、C2、ボットネット分析を扱う従来のフィードです。Total Insights Feedは、これらの情報を引き継ぎ、IP・ドメインの脅威情報、リスクスコア、文脈タグを統一されたJSONスキーマで提供します。
Q6. どのような製品と連携できますか?
A. Microsoft Security Copilot、Google SecOps、Microsoft Sentinel、OpenCTI、Vertex Synapse、Splunk、Palo Alto XSOAR、Tines、ThreatQuotient、Cywareなどとの連携があります。対応製品・フィードや連携方式は、連携先によって異なります。
Q7. Community Servicesは商用製品ですか?
A. いいえ。Nimbus Threat Monitor、UTRS、BOGON Reference、MHR - API、CSIRT Assistance Programなどは、商用製品とは別に提供されるコミュニティサービスです。
Q8. AIを活用した運用もできますか?
A. はい。Pure Signal CommandのAI支援機能やMicrosoft Security Copilot連携を通じて、調査の効率化を支援します。利用できる機能や連携条件は、契約製品・プランによって異なります。
メーカーの製品サイト
https://www.team-cymru.com/
【言語】英語