Simbian-AIロゴ
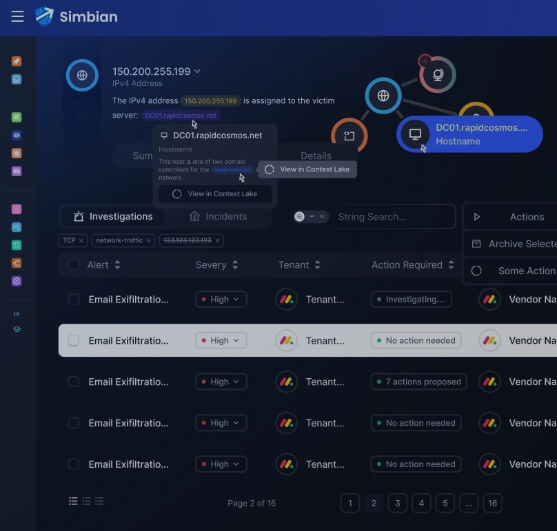
Simbian-AIスクリーンショット
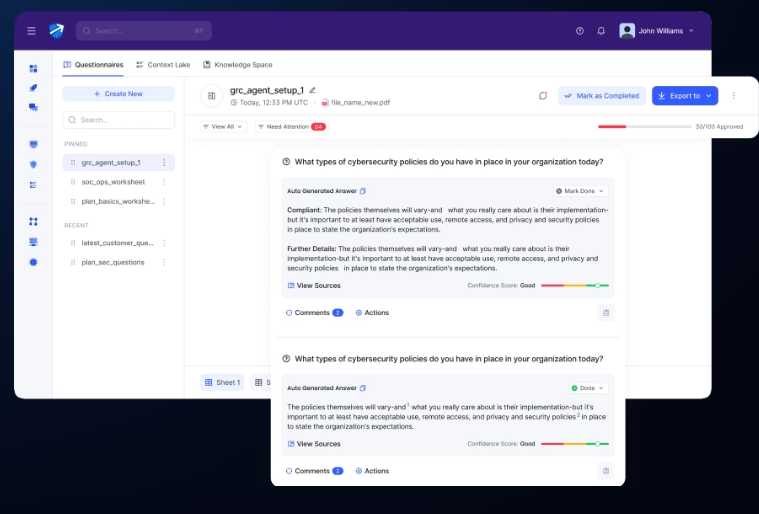
Simbian-AIスクリーンショット
目次
概要
Simbian AI SOC Agentは、AIエージェントを活用してセキュリティアラートの調査、証拠収集、トリアージ、判定、対応計画の作成を支援するAI SOCソリューションです。
SIEM、EDR、クラウドセキュリティ、ID管理、ITSMなどの既存ツールと連携し、複数の情報源を横断しながらアラートに関連する情報を収集・分析します。
一般的なLLMをそのままSOCへ接続するのではなく、サイバー防御に必要な多段階の調査を継続するためのDefensive Harness(防御用ハーネス)を組み合わせていることが大きな特長です。
実際のサイバー攻撃では、単一のログやイベントを確認するだけでは調査が完了しません。初期アクセス、認証情報へのアクセス、権限昇格、ラテラルムーブメント、永続化、データアクセスなど、複数の段階にまたがる活動を関連付けて確認する必要があります。
Simbian AI SOC Agentは、一度のAI回答で調査を終了するのではなく、得られた証拠をもとに次の調査ステップを判断し、攻撃全体の把握を支援します。
Simbian AI SOC Agentとは
Simbian AI SOC Agentは、LLMを単独でセキュリティアナリストの代わりとして利用するのではなく、セキュリティ調査を実行するシステムの一部としてLLMを活用するように設計されています。
サイバー攻撃の調査では、大量の正常なイベントの中から不審な動きを見つけ、ユーザー、端末、IPアドレス、ドメイン、クラウドイベント、IDイベントなどの情報を関連付けながら攻撃全体を把握する必要があります。
LLMは個々のログの解析や不審なイベントの説明に活用できますが、複数のクエリや確認作業が必要な長い調査では、十分な証拠が集まる前に調査を終了してしまう場合があります。
Simbianはこの課題に対し、LLMの周囲に調査計画、結果の再確認、環境情報の保持、MITRE ATT&CKに基づく調査管理などの仕組みを構築しています。
これにより、AIを単に質問へ回答するチャットボットとして利用するのではなく、実際のSOCワークフローに組み込んで利用できます。
Defensive Harness
Simbian AI SOC Agentの中核となる仕組みが、Defensive Harnessです。
高性能なLLMであっても、セキュリティログやアラートを入力するだけでは、複雑な攻撃を最後まで調査できるとは限りません。
Defensive Harnessは、LLMに回答を生成させるだけでなく、調査の計画、実行、確認、継続を管理します。
次の調査ステップを判断
現在までに得られた証拠をもとに、次に確認すべきデータや実行すべきクエリを判断しながら調査を進めます。
調査の早期終了を防止
十分な調査を行わないまま「問題なし」と判断することを防ぐため、結論を再確認し、未確認の領域が残っていないかを確認します。
環境のコンテキストを活用
対象となる環境について得られた情報を活用し、ユーザー、端末、資産、過去の調査結果などの文脈を踏まえた調査を支援します。
MITRE ATT&CKに基づく調査管理
MITRE ATT&CKの戦術を基準として、確認済みの領域と、まだ調査が必要な領域を追跡します。
これにより、一部の不審なイベントを確認しただけで調査を終了するのではなく、攻撃チェーン全体を意識した調査が可能になります。
主な機能
アラートの自動調査と証拠収集
SIEM、EDR、クラウド、ID管理などの既存ツールから、アラートに関連する情報を収集・整理します。
複数の管理画面を切り替えながら手作業で情報を集める負荷を軽減し、アナリストが判断に必要な証拠を確認しやすい形で提示します。
多段階のセキュリティ調査
一度の問い合わせだけで結論を出すのではなく、調査結果に応じて次の調査ステップを判断します。
個々の異常を確認するだけでなく、複数のイベントを関連付けながら攻撃の流れを追跡します。
仮説に基づく継続調査
最初のクエリで明確な証拠が見つからなかった場合でも、別のデータや攻撃経路を確認しながら調査を継続します。
一つの検索結果だけで判断せず、仮説と証拠を照合しながら複雑な攻撃チェーンの把握を支援します。
True Positive/False Positiveの判定支援
収集した証拠をもとに、アラートが真陽性か偽陽性かの判定を支援します。
結論だけでなく、判断理由、参照した証拠、確信度などを確認できるため、アナリストは根拠を確認したうえで対応を判断できます。
対応計画と推奨アクション
調査結果に応じて、追加調査、チケット作成、関係者への通知、脅威の封じ込めなど、必要な対応を整理します。
重要なアクションについて人間の確認や承認を組み込むことで、AIの実行範囲を管理しながら運用できます。
調査結果の再確認
AIが調査完了と判断した場合でも、未確認の攻撃経路や調査項目が残っていないかを再確認します。
LLMが調査を早く終了してしまう可能性を、モデルの外側にある仕組みから補完します。
Case Managerと外部ツール連携
SimbianにはCase Managerが組み込まれており、AIによる調査結果、証拠、判定、対応状況などをケース単位で管理できます。
既存のITSMやSIEMを中心に運用している企業では、Case Managerと既存システムを双方向で同期できます。
ITSMとの双方向同期
- Jira
- ServiceNow
- ManageEngine
- Freshservice
SIEMとの双方向同期
- Microsoft Sentinel
- Palo Alto Networks Cortex XSIAM
- Securonix
双方向同期により、Simbian側で更新された調査内容やステータスを既存システムへ反映できます。
既存システム側で行われた更新もSimbianへ同期できるため、現在のケース管理やチケット管理プロセスを活用しながらAI調査を組み込めます。
調査・対応のための連携
- Microsoft 365:フィッシングアラートの調査
- Wiz:CNAPPアラートの調査
- Cato Networks:ネットワーク上の脅威の封じ込め
SimbianはAIによる分析だけで完結するのではなく、既存環境から必要な情報を取得し、調査結果を実際のセキュリティ運用へつなげます。
Simbianが選ばれる理由
LLM単体ではなく防御システムとして設計
Simbianは、LLMの性能だけにセキュリティ調査を依存させません。
調査計画、結果の再確認、環境情報の活用、MITRE ATT&CKに基づく進捗管理などを組み合わせることで、LLMを実際のサイバー防御に活用できるシステムとして提供します。
複雑な攻撃チェーンを継続的に調査
実際の攻撃は、単一のアラートやログだけで完結するとは限りません。
Simbianは複数のイベントや攻撃ステップを関連付け、未確認の領域を追跡しながら多段階の調査を支援します。
既存のSOCワークフローを活用
JiraやServiceNowなどのITSM、Microsoft SentinelやCortex XSIAMなどのSIEMと双方向で同期できます。
既存の運用環境を全面的に置き換えることなく、現在のケース管理やチケット管理へAIによる調査を組み込めます。
AIの判断根拠を確認可能
AIが提示した結論だけでなく、参照した証拠、判断理由、確信度、調査の流れを確認できます。
アナリストが根拠を確認したうえで、対応の要否や実行するアクションを判断できます。
Cyber Defense Benchmarkによる検証
SimbianのCyber Defense Benchmarkでは、フロンティアLLMを単体で利用した場合、実際の攻撃テレメトリを用いる多段階の防御調査で、十分なカバレッジを得ることが難しいという結果が示されています。
SimbianのDefensive Harnessを組み合わせた構成では、同じベンチマークで95%のカバレッジを達成しており、この結果はグローバルMSSPによって検証されています。
ユースケース
| ユースケース | 課題 | Simbian AI SOC Agentによる支援 |
|---|---|---|
| SOCのアラート調査 | 大量のアラートに対する証拠収集や判定に時間がかかる | 関連情報の収集、分析、判定、対応計画の作成を支援 |
| 複雑な攻撃チェーンの調査 | 複数のイベントを関連付けて攻撃全体を把握する必要がある | 仮説を維持しながら追加調査を行い、攻撃ステップを追跡 |
| 既存SIEMを活用したAI SOC | SIEMは導入済みだが、その後の調査負荷が高い | Microsoft Sentinel、Cortex XSIAM、SecuronixとCase Managerを双方向同期 |
| 既存ITSMとの連携 | インシデントやチケットを既存ITSMで管理している | Jira、ServiceNow、ManageEngine、Freshserviceと双方向同期 |
| フィッシング調査 | メール関連アラートの調査に時間がかかる | Microsoft 365と連携してフィッシングアラートを調査 |
| クラウドセキュリティ調査 | クラウド環境のアラートを個別に確認している | Wizと連携してCNAPPアラートを調査 |
| ネットワーク上の脅威対応 | 調査結果を封じ込め対応につなげる必要がある | Cato Networksと連携してネットワーク上の脅威の封じ込めを支援 |
導入形態とデータ保護
生成AIをSOCで利用する場合、セキュリティログや社内情報をどの環境で処理するかが重要です。
Simbian AI SOC Agentは、SaaSに加えてオンプレミス環境での導入にも対応しています。
オンプレミス構成では、機密性の高いセキュリティテレメトリを顧客環境内に保持しながら、AIによる調査を実行できます。
企業のデータ保護要件、既存ツール、ネットワーク構成、AIに実行させる業務範囲に応じて導入構成を検討できます。
FAQ(よくある質問)
Q1. Simbian AI SOC Agentとは何ですか?
A. セキュリティアラートに関連する証拠の収集、調査、判定、対応計画の作成をAIで支援するAI SOCソリューションです。LLM単体ではなく、サイバー防御専用のDefensive Harnessを組み合わせています。
Q2. 一般的なLLMをSOCで利用する場合と何が違いますか?
A. 一般的なLLMは個々のログの解析や説明に活用できますが、多段階の調査を十分に行わないまま終了する場合があります。Simbianは、次の調査ステップの判断、結果の再確認、環境情報の活用、MITRE ATT&CKに基づく調査管理などを組み合わせて調査を継続します。
Q3. Defensive Harnessとは何ですか?
A. LLMをサイバー防御に活用するため、モデルの周囲に構築された仕組みです。調査計画、次の調査ステップの判断、早期終了の防止、環境情報の活用、MITRE ATT&CKに基づく進捗管理などを行います。
Q4. Case Managerとは何ですか?
A. Simbianに組み込まれているケース管理機能です。AIによる調査結果、証拠、判定、対応状況を管理でき、既存のITSMやSIEMとも双方向で同期できます。
Q5. どのITSMと連携できますか?
A. Jira、ServiceNow、ManageEngine、Freshserviceとの双方向同期に対応しています。
Q6. どのSIEMと連携できますか?
A. Microsoft Sentinel、Palo Alto Networks Cortex XSIAM、Securonixとの双方向同期に対応しています。
Q7. セキュリティ調査や対応に利用できる連携はありますか?
A. Microsoft 365によるフィッシングアラートの調査、WizによるCNAPPアラートの調査、Cato Networksによるネットワーク上の脅威の封じ込めに対応しています。
Q8. オンプレミス環境でも利用できますか?
A. はい。SaaSに加えてオンプレミス環境での導入にも対応しています。導入可能な構成についてはお問い合わせください。
Q9. AIが自動的にすべての対応を実行する製品ですか?
A. AIによる調査や対応支援を利用しながら、重要なアクションには人間による確認や承認を組み込むことができます。AIに付与する権限や実行範囲を管理しながら運用できます。
Q10. 既存のSIEMやITSMを置き換える必要がありますか?
A. いいえ。Simbianは既存のSIEM、ITSM、クラウドセキュリティ製品などと連携し、現在のセキュリティ環境や運用フローを活用できます。
メーカーの製品サイト:https://simbian.ai/